Anasayfa Şirket Politikaları

Şirket Politikaları

SÜRDÜRÜLEBİLİRLİK POLİTİKASI

Ülkemizin gelişimine yarım asrı aşkın bir süredir katkı sağlamanın haklı gururunu yaşıyor ve çalışmalarımızı “gelişim ve ötesi” sloganı etrafında şekillendiriyoruz. Her daim daha iyisini yapmak üzere çıktığımız sürdürülebilirlik yolculuğumuzda, sürdürülebilirlik yaklaşımımızı “Gelişimin etkisi” olarak belirledik.

Sürdürülebilirliği kurumsal yaklaşımımızın ayrılmaz bir parçası olarak görüyor ve sürdürülebilirlik ekseninde belirlediğimiz tüm önceliklerimizi ve ilkelerimizi, Grup Şirketlerimiz ve çalışanlarımızın katılımıyla sürekli gelişmeyi hedefleyerek uygulamayı ve uygulatmayı kabul ve taahhüt ediyoruz.

  • Sürdürülebilirlik Politikamız ile aşağıda genel çerçeve olarak verilen ilkeleri benimsiyoruz:
  • Tüm faaliyetlerimizi toplumsal cinsiyet eşitliği, insana yakışır iş ve ekonomik büyüme, sanayi, yenilikçilik, altyapı ve iklim eylemi başta olmak üzere diğer tüm Birleşmiş Milletler Sürdürülebilir Kalkınma Amaçları ile uyumlu olarak gerçekleştirerek amaçların daimî bir destekçisi olmak,
  • Faaliyet gösterdiğimiz tüm sektör ve coğrafyalarda en yüksek etik standartlara uymak, ilgili coğrafyalarda yürürlükte olan yerel mevzuata ve ilgili tüm uluslararası standartlara ve kurumsal yönetim ilkelerine uyumlu hareket etmek,
  • İklim değişikliği ile mücadeleye katkıda bulunmak amacıyla yenilenebilir enerji kaynaklarının toplam enerji arzındaki payını artırıcı faaliyetlerde bulunmak, enerji verimliliği uygulamalarıyla enerji kullanımımızı azaltmak, faaliyette bulunduğumuz tüm alanlarda sera gazı emisyonlarımızı ölçmek, azaltmaya yönelik hedefler belirleyerek projeleri hayata geçirmek, ülkemizin yeşil dönüşümünde etkin rol oynamak,
  • Değer zincirimiz boyunca ekolojik ayak izimizi azaltarak çevre ve biyoçeşitliliği korumak amacıyla süreçlerimizi sürekli olarak kontrol etmek, iyileştirmek ve döngüsel ekonomiye katkıda bulunmak, İnsana yakışır koşullara sahip bir çalışma ortamı sağlamak için en iyi sağlık ve güvenlik standartları ışığında tüm önlemleri almak,
  • Tüm süreçlerimizde ayrımcılığı önlemek, kadın, genç ve dezavantajlı grupların istihdamına yönelik fırsatlar yaratmak,
  • Çalışanlarımıza her alanda eşit fırsatlar sunmak, işe alım, kariyer gelişimi ve terfi süreçlerini şeffaf ve adil olarak yürütmek,
  • Çalışanlarımızın memnuniyet seviyelerini en üst seviyede tutmak amacıyla düzenli olarak görüş ve önerilerini değerlendirmek, gerekli iyileştirme faaliyetlerini hayata geçirmek,
  • En yüksek önceliklerimizden biri olan müşteri memnuniyetini sağlamak için sürekli gelişim bakış açısıyla ürün ve hizmet kalitemizi artırmak ve iyileştirici faaliyetlerde bulunmak,
  • IC İbrahim Çeçen Vakfı ile birlikte, kurumsal sosyal sorumluluk projelerimiz kapsamında özellikle eğitim, sağlık, spor ve sanat konuları başta olmak üzere toplumu ve paydaşlarımızı desteklemek, faaliyet gösterdiğimiz bölgelerdeki farklı kurum ve kuruluşlarla iş birlikleri kurarak yerel toplumun sürdürülebilirlik alanında farkındalığını arttırmaya ve yetkinliklerini geliştirmeye yönelik eğitim ve gelişim faaliyetleri yürütmek,
  • Satın alma süreçlerimizde sürdürülebilir tedarik zinciri uygulamalarını benimseyerek tedarikçilerimizin konuyla ilgili gelişimini desteklemek,
  • Sürdürülebilirlik alanındaki faaliyetlerimizi ve süreçlerimizi düzenli olarak gözden geçirmek, tespit edilen riskler ve fırsatlar ışığında amaç ve hedefler belirleyerek, sürdürülebilirlik performansımızın uluslararası standartlarda şeffaflık ve hesap verilebilirlik prensipleri ışığında tüm paydaşlarımız ile düzenli olarak iletişimini yapmak.

Politikanın Amacı
IC Holding ve Grup Şirketleri’nin sürdürülebilirlik yaklaşımı ve taahhütlerine ilişkin politikayı ortaya koymayı amaçlar.

Politikanın Kapsamı
Bu politika, çalışanlarımızı, alt yüklenicilerimizi, tedarikçilerimizi, ziyaretçilerimizi, yerel halk dahil tüm paydaşlarımızı kapsamaktadır.

Politikanın ve İlgili Mevzuatın Uygulanması
Yürürlükte bulunan mevzuat ve uluslararası standartlar ile ortaya konulan kuralların Şirketimizin uygulamaları kapsamında somutlaştırılıp düzenlenmesiyle oluşturulmuştur. Yürürlükte bulunan mevzuat ve uluslararası standartlar ile işbu politika arasında uyumsuzluk bulunması durumunda, IC Holding yürürlükteki mevzuatın uygulama alanı bulacağını kabul etmektedir.

Politikanın Yürürlüğü
Periyodik olarak gözden geçirilerek gerekli görüldüğü durumlarda güncellenir. Politikanın güncellenmesinden Kurumsal Yönetişim ve Sürdürülebilirlik Direktörlüğü sorumludur

İŞ SAĞLIĞI GÜVENLİĞİ ve ÇEVRE POLİTİKAMIZ

IC İÇTAŞ İnşaat olarak çalışanlarımızın, yüklenicilerimizin, ziyaretçilerimizin ve içinde faaliyet gösterdiğimiz toplulukların sağlığını, güvenliğini ve esenliğini sağlamayı amaçladık. Bu Sağlık, Güvenlik ve Çevre (İSGÇ) Politikası, inşaat faaliyetlerimiz boyunca en yüksek güvenlik standartlarını sürdürme, kazaları önleme ve çevreyi koruma taahhüdümüzü özetlemektedir.

Sorumluluklar: Tüm çalışanlar, yükleniciler ve ziyaretçiler bu İSGÇ Politikasına uymakla yükümlüdür. Yönetim, başarılı bir şekilde uygulanmasını sağlamak için gerekli kaynakları, eğitimi ve desteği sağlayacaktır.

Yasalara ve Yönetmeliklere Uyum: IC İÇTAŞ İnşaat yürürlükteki tüm sağlık, güvenlik ve çevre yasalarına, yönetmeliklerine ve endüstri standartlarına uyacaktır. Bu gereklilikleri karşılamak veya aşmak için uygulamalarımız sürekli olarak izlenecek ve güncellenecektir. İSGÇ performansımız belirlenen hedefler ve performans göstergeleri aracılığıyla düzenli olarak izlenecek ve değerlendirecektir.

Risk Yönetimi: İnşaat faaliyetlerimizle ilgili potansiyel sağlık, güvenlik ve çevresel riskler, tehlikeler, fırsatlar belirlenecek, değerlendirilecektir. Risk değerlendirmeleri düzenli olarak yapılacak, tehlike ve riskleri ortadan kaldırmak veya en aza indirmek için uygun kontrol önlemleri uygulanacaktır.

Eğitim ve Yeterlilik: Tüm çalışanların ve yüklenicilerin görevlerini güvenli bir şekilde yerine getirebilmeleri için gerekli eğitim ve yetkinliğe sahip olmaları sağlanacaktır. Eğitim programları, en iyi uygulamalar ve teknolojideki değişiklikleri yansıtacak şekilde düzenli olarak gözden geçirilecek ve güncellenecektir.

Güvenli Çalışma Uygulamaları: Kazaların önlenmesi için güvenli çalışma uygulamaları esastır. IC İÇTAŞ İnşaat, şantiyelerde güvenli çalışma uygulamaları için net talimatlar oluşturacak ve iletecektir. Güvenlik endişeleri ve güvenli olmayan koşulların bildirilmesi hakkında açık iletişim teşvik edilecektir. Çalışanların fiziksel ve psikolojik sağlıklarının korunması ve iyilik halinin geliştirilmesi desteklenecektir.

Acil Durum Hazırlığı: IC İÇTAŞ İnşaat, çeşitli potansiyel senaryolar için acil durum müdahale planları geliştirecek ve sürdürecektir. Çalışanlar ve yükleniciler acil durum prosedürleri hakkında eğitim alacak ve periyodik olarak tatbikatlar yapacaktır.

Çevre Koruma: Sürdürülebilir uygulamalar, atık azaltma ve sorumlu kaynak kullanımı benimsenerek çevresel etkinin en aza indirilmesi için kararlı olunacaktır. Çevre düzenlemelerine uyulacak ve inşaat faaliyetleri sırasında kirliliği önlemek için çaba gösterilecektir.

Sürdürülebilirlik ve İklim Değişikliği: Ulusal ve uluslararası emisyon hedefleri gözetilecek, sürdürülebilir kalkınmanın temel taşlarından biri olan düşük karbon ekonomisine katma değer sağlamak için enerji verimliliği desteklenip, doğrudan ve dolaylı sera gazı emisyonlarımız düzenli takip edilecektir. Bu çalışmaların sürdürülebilir ve izlenebilir olması yönetim taahhüdümüzdür. Doğal kaynakların verimli kullanılması, su ve enerji tüketiminin asgari düzeyde tutulması desteklenecektir. Biyoçeşitliliğin korunması ve ekosistem üzerindeki etkilerin izlenmesi desteklenecektir. Tüm faaliyetlerimiz sürdürülebilir kalkınma ilkeleri doğrultusunda yürütülecektir.

Olayın Raporlanması ve Soruşturulması: Tüm olaylar, kazalar ve ramak kalalar derhal yöneticilere bildirilecektir. IC İÇTAŞ İnşaat, olayların temel nedenlerini belirlemek için kapsamlı araştırmalar yapacak ve tekrarını önlemek için düzeltici önlemler alacaktır.

Sürekli İyileşme: İSGÇ Politikamız ve uygulamalarımız, etkinlikleri ve uygunlukları sağlanmak için düzenli olarak gözden geçirilecek ve güncellenecektir. Çalışanlardan, yüklenicilerden ve paydaşlardan gelen geri bildirimler, iyileştirme sürecinde dikkate alınacak ve dijital çözümler kullanılarak değerlendirilecektir.

İletişim ve Farkındalık: IC İÇTAŞ İnşaat bu İSGÇ Politikasını tüm çalışanlara, yüklenicilere ve paydaşlara ileterek, onların güvenli ve çevreye duyarlı bir iş yeri sağlamadaki rollerini ve sorumluluklarını anlamalarını sağlayacaktır.

Alt Yükleniciler ve Tedarikçiler: Sağlık, güvenlik ve çevre koruma taahhüdümüzü paylaşan yükleniciler ve tedarikçilerle iş birliği yapılacaktır. Yüklenicilerin İSGÇ standartlarımıza ve prosedürlerimize uyması beklenecektir. Tedarikçilerimizin ve iş ortaklarımızın İSGÇ standartlarımıza uygun çalışması teşvik edilerek performansları izlenecektir.

Çalışan Katılımı: Şeffaflıkla, çalışanlarımızın endişelerini ele alarak ve esenliklerine olumlu katkıda bulunarak faaliyetler yürütülecektir.
Sosyal Etki: Sosyal çevreye verilebilecek olumsuz etkiler yerel topluluklar ile etkin ilişkiler kurularak engellenecektir.

İbrahim DÖNMEZ, Genel Müdür
06 Ağustos 2026

KALİTE POLİTİKAMIZ

IC İÇTAŞ İnşaat olarak, kuruluşumuzun amacına ve bağlamına uygun olarak, stratejik yönümüzü destekleyecek şekilde; müşteri beklentilerini sürekli olarak karşılayan veya aşan ve ISO 9001 kalite yönetim sistemi gerekliliklerini uygulayan, olağanüstü inşaat projelerini gerçekleştiren bir kuruluş olmak için çalışıyoruz. Bu kalite politikası, kalite hedeflerimizin belirlenmesi ve gözden geçirilmesi için çerçeve oluşturur. Aşağıdaki temel ilkelere odaklanarak güvenilir ve tercih edilen bir inşaat ortağı olarak itibarımızı artırmayı amaç edindik:

Müşteri Memnuniyeti: Öncelikli odak noktamız, müşterilerimizin ihtiyaç ve beklentilerini anlamak ve karşılamaktır. Şeffaflık, bütünlük ve kaliteli teslimatlara dayalı olarak müşterilerimizle uzun süreli ilişkiler kurmayı taahhüt ediyoruz.

Kalite Yönetim Sistemi: ISO 9001 standartlarına dayalı sağlam bir Kalite Yönetim Sistemi (KYS) kurduk ve sürdürüyoruz. KYS’miz, sürekli iyileştirme, riske dayalı düşünme ve geçerli yasal ve düzenleyici gerekliliklere uyum için bir çerçeve sağlar. Uygulanabilir yasal, düzenleyici ve sözleşme şartlarının tamamını yerine getirmeyi ve kalite yönetim sisteminin etkinliğini sürekli iyileştirmeyi taahhüt ediyoruz.

Sürekli İyileşme: İyileşme alanlarını belirlemek için performansımızı sürekli olarak belirlediğimiz kilit performans göstergeleri (KPG) ile izlemeyi, ölçmeyi ve analiz etmeyi taahhüt ediyoruz. Veri odaklı kararlarla, daha fazla etkinlik ve verimlilik elde etmek için süreçlerimizi ve hizmetlerimizi geliştiriyoruz.

Tedarikçi İş Birliği: Aldığımız malzeme ve hizmetlerin en yüksek kalite standartlarını karşılamasını sağlamak için tedarikçilerimiz, alt yüklenicilerimiz ve ortaklarımızla yakın iş birliği yapmayı taahhüt ediyoruz. Güçlü ilişkiler geliştirerek, projelerimiz boyunca kaliteyi sağlamaya yönelik birleşik bir yaklaşım yaratıyoruz.

Yetkin İş Gücü: Başarımız, iş gücümüzün yetkinliği, uzmanlığı ve bağlılığında yatmaktadır. Yüksek kaliteli inşaat hizmetleri sunmak için gerekli bilgi ve becerilerle donatılmalarını sağlamak için eğitimlerine, gelişimlerine ve yetkilendirmelerine yatırım yapmayı taahhüt ediyoruz.

Süreç Mükemmelliği: Verimliliği artırmak, atıkları azaltmak ve projeleri zamanında ve bütçe dahilinde teslim etmek için inşaat süreçlerimizi sürekli olarak KPG’leri izleyerek değerlendirmeyi ve iyileştirmeyi taahhüt ediyoruz. Süreç mükemmelliğine odaklanarak, tutarlı ve güvenilir sonuçlar sağlıyoruz.

Sağlık, Güvenlik ve Çevre: Çalışanlarımızın, alt yüklenicilerimizin ve çevrenin refahı son derece önemlidir. Tüm inşaat faaliyetlerimizde sağlık ve güvenlik önlemlerini ön planda tutuyor, çevresel etkilerimizi en aza indirmeyi taahhüt ediyoruz. Ulusal ve uluslararası mevzuat şartlarını sağlıyor, en iyi uygulama standartlarında çalışmayı taahhüt ediyoruz.

Uyumluluk ve Hesap Verebilirlik: KYS gerekliliklerine ve geçerli tüm yasa ve yönetmeliklere sıkı sıkıya bağlı kalmayı taahhüt ediyoruz. Her çalışan, kalite politikamızın ve KYS’nin ilkelerini korumaktan sorumludur.

İş Sürekliliği: Müşterilerimize yüksek kaliteli hizmeti kesintisiz olarak sunabilmek, şirketimizin imajını korumaya, yasal yükümlülükleri yerine getirmeye ve müşterilerin ihtiyaçlarını karşılamaya en olumsuz koşullar altında dahi devam edebilmek için risklerimizi değerlendirmeyi ve gerekli önlemleri almayı taahhüt ediyoruz.

Sürdürülebilirlik: Tüm faaliyetlerimizi insana yakışır iş ve ekonomik büyüme, sanayi, yenilikçilik, altyapı ve iklim eylemi başta olmak üzere diğer tüm Birleşmiş Milletler Sürdürülebilir Kalkınma Amaçları ile uyumlu olarak gerçekleştirmeyi taahhüt ediyoruz.

Fark Yaratmak: Hizmette sürekliliği sağlamak için sürekli büyümek, büyüme süreci için yatırım yapmak, yatırım yapmak için kaynak yaratmak, teknolojiyi kullanmak. Tüm bunların gerçekleşebilmesi için insan kaynağının en önemli faktör olduğunun bilincinde olarak, çalışanlarımızın iş tatminini artırmaya, yaratıcılıklarını ve yeteneklerini öne çıkarmaya yönelik faaliyetlerle değişimi yönetmeyi taahhüt ediyoruz.

Bu kalite politikası dokümante edilmiş bilgi olarak muhafaza edilir; tüm çalışanlara, paydaşlara ve ilgili taraflara açıktır. Merkez ofisimizde ve şantiyelerimizde çalışanlarımıza duyurulur; anlaşılması ve uygulanması sağlanır. Stratejik hedeflerimizle uyumlu kalmasını sağlamak için uygunluğunu ve etkililiğini düzenli olarak gözden geçiriyoruz. Gözden geçirme, Yönetimin Gözden Geçirmesi toplantılarında yılda en az bir kez gerçekleştirilir.

İbrahim Dönmez

Genel Müdür

01.08.2026

İNSAN HAKLARI POLİTİKASI

Sürdürülebilir kalkınma bakış açısı ile yürüttüğümüz faaliyetlerimizde insan haklarının gözetilmesine önem veriyoruz. Başta çalışanlarımız olmak üzere iş ilişkisinde olduğumuz tüm paydaşlarımız için insan haklarına saygılı bir anlayış benimsiyor ve toplumda insan haklarının gözetilmesini hedefliyoruz. Bu kapsamda çalışanlarımız için insan haklarına saygılı, eşit, kapsayıcı ve adil bir çalışma ortamı amaçlıyoruz. Şirketimizde ırk, dil, yaş, cinsiyet, din, etnik köken veya herhangi bir kişisel özelliğe bakmaksızın tüm çalışanlarımıza eşit olanaklar sunuyoruz.

İnsan Hakları Politikamız ile aşağıda genel çerçeve olarak verilen ilkeleri benimsiyoruz:

  • İnsanın en önemli değerimiz olduğu bilinciyle hareket etmek,
  • Yurt içinde ve yurt dışında tüm sektörlerde çalışma koşullarına yönelik yürürlükteki ulusal ve uluslararası mevzuat ve standartlara uygun olarak hareket etmek,
  • İnsan haklarını gözetmeyi ve insana yakışır bir iş ortamı sunmayı hedeflerken çalışma ortamında çalışanlara sağlıklı ve güvenli bir çalışma ortamı sunma konusunda gerekli önlemleri almak,
  • Zorla çalıştırma ve çocuk işçi çalıştırma konularında ilgili yerel mevzuata ve bu alanda Türkiye’nin taraf olduğu uluslararası anlaşmalara uygun hareket etmek,
  • Farklılıklarımızı karşılıklı kabul ederek çeşitliliğe saygı duymak,
  • Çalışanlarımıza adil ve uygun ücretlendirme ve yan haklar sağlamak,
  • Çalışanlarımızın bilgi, birikim, donanım ve deneyimlerine saygı duyarak, şirketimizin amaçları doğrultusunda birikimlerini aktarabilmelerine olanak tanıyan verimli iş ve çalışma şartları oluşturmak,
  • “Sürekli eğitim ve gelişim” yaklaşımı kapsamında ve şirketin hedefleri ve stratejileri doğrultusunda, tüm kademelerden çalışanlarımızın gelişimini ön planda tutmak ve sürekli olarak “insana yatırım yapmak,”
  • Çalışanlarımıza işe alım, terfi, tazminat, yan haklar, eğitim, gibi istihdam ile ilgili konularda ve diğer tüm süreçlerde ırk, dil, din, dini inançlar, mezhep, etnik köken, yaş, görev, cinsiyet, cinsiyet kimliği, cinsel yönelim, renk, fiziksel özellikler, doğduğu ülke, medeni durum, gebelik, bakmakla yükümlü olunanlar, engellilik, sosyal sınıf, sendika üyeliği veya politik görüş gibi konular nedeniyle şeffaflık ve adil olma yaklaşımı kapsamında ayrımcılık yapmamak ve ayrımcılık yapanlara gerekli yaptırımları uygulamak,
  • Güvenilir ve etkili bir etkileşim için şeffaf ve açık bir yönetim politikası izlemek.
  • Sözlü, fiziksel, psikolojik, cinsel ve/veya duygusal her türlü taciz konusunda sıfır tolerans yaklaşımını benimsemek, bu tür durumlarla karşılaşılması halinde ise çalışanlar ifade özgürlüğü hakkını kullanarak durumu bildirmeleri için uygun ortamı sağlamak,
  • Alt yüklenicilerimiz ve tedarikçilerimizin insan haklarına uygun hareket etmelerini sağlamak, insan haklarına yönelik herhangi bir aykırılık fark edildiğinde gerekli adımları atmak,
  • Faaliyet gösterdiğimiz coğrafyalarda bulunan toplulukların haklarına saygı duymak, yaşamlarındaki olumsuz etkileri azaltmak için çaba göstermek, paydaş katılımını destekleyerek uzun dönemli ilişki kurmak ve tüm paydaşlarımızın beklentilerini dikkate almak.

Politikanın Amacı

Başta çalışanlarımız olmak üzere ilgili tüm paydaşlarımız açısından insana yakışır iş yaklaşımı çerçevesinde ilgili tüm standartlara uymayı, ulusal ve uluslararası mevzuata ve standartlara uygun hareket etmeyi ve bu alandaki çalışmalarımızı sürekli iyileştirmeye ilişkin politikayı ortaya koymayı amaçlamaktadır.

Politikanın Kapsamı

Bu politika, çalışanlarımızı, alt yüklenicilerimizi, tedarikçilerimizi ve faaliyet gösterdiğimiz coğrafyalarda bulunan yerel halkı kapsamaktadır.

Politikanın ve İlgili Mevzuatın Uygulanması

Yürürlükte bulunan mevzuat ile ortaya konulan kuralların IC Holding uygulamaları kapsamında somutlaştırılıp düzenlenmesiyle oluşturulmuştur. Bu kapsamda başta Türkiye İnsan Hakları ve Eşitlik Kurumu Kanunu, İnsan Haklarını İnceleme Komisyonu Kanunu ve İş Sağlığı ve Güvenliği Kanunu ve Birleşmiş Milletler İnsan Hakları Sözleşmesi olmak üzere ilgili tüm düzenlemeler öncelikle uygulama alanı bulacaktır. Yürürlükte bulunan mevzuat ve işbu politika arasında uyumsuzluk bulunması durumunda, IC Holding yürürlükteki mevzuatın uygulama alanı bulacağını kabul etmektedir.

Politikanın Yürürlüğü

Periyodik olarak gözden geçirilerek gerekli görüldüğü durumlarda güncellenir. Politikanın güncellenmesinden Kurumsal Yönetişim ve Sürdürülebilirlik Direktörlüğü sorumludur. Politika, Yönetim Kurulu’nun onayıyla 24.10.2022 tarihinde yürürlüğe girmiştir.

TOPLUMSAL CİNSİYET EŞİTLİĞİ POLİTİKASI

Toplumsal cinsiyet eşitliğinin sürdürülebilir kalkınma yolunda önemli unsurlardan biri olduğuna inanıyor ve iş gücümüzde ayrımcılığın olmadığı bir çalışma ortamı oluşturmak için çalışıyoruz. Bu doğrultuda; işe alım süreçleri, kariyer gelişimi, terfiler, iş özel yaşam dengesi, ücretlendirme ve yan haklar kapsamında cinsiyete dayalı olmayan yaklaşımlar geliştirmek için azami gayret gösteriyoruz.

Toplumsal Cinsiyet Eşitliği Politikamız ile aşağıda genel çerçeve olarak verilen ilkeleri benimsiyoruz:

  • Fırsat eşitliği, çeşitlilik ve kapsayıcılığı teşvik etmek,
  • Faaliyetlere yönelik planlama, veri toplama, strateji geliştirme ve bütçe hazırlık süreçlerinde toplumsal cinsiyet eşitliği konularını göz önünde bulundurmak,
  • İş hayatında toplumsal cinsiyet eşitliği ve kapsayıcılık konularında farkındalık yaratmak,
  • Öneri ve şikâyet mekanizmaları ile kurum içerisinden geri bildirimler toplanarak toplumsal cinsiyet eşitliği uygulamaları ve faaliyetleri ile kurum kültürünü geliştirmek,
  • Ayrımcılık ve tacizin önlenmesine yönelik çalışmalar gerçekleştirmek,
  • Tacizin her türlüsüne (Sözlü, fiziksel, cinsel, psikolojik ve/veya duygusal) yönelik sıfır tolerans yaklaşımını benimsemek, taciz vakalarının bildirimine yönelik iletişim mekanizmasının kurgulanmasını, objektif değerlendirme ve uygun görülen yaptırımlar ile sonuçlandırılmasını sağlamak,
  • Eğitim ve terfi fırsatlarına her çalışanın eşit bir şekilde erişimini sağlamak,
  • Cinsiyet eşitliği bakış açısının işe alım süreçlerine uygun ve şeffaf şekilde yansıtılabilmesi için uygun mekanizmayı kurgulamak ve sürekli geliştirmek,
  • Toplumsal cinsiyet eşitliği ilkesinin eğitimler, farkındalık çalışmaları ve sosyal sorumluluk projeleri ile kurumun tüm kademeleri için benimsenmesini sağlamak,
  • Ebeveyn olan çalışanların iş ve özel hayat dengesini sağlayabilmesi için destekleyici süreçler geliştirmek,
  • Tüm paydaşların toplumsal cinsiyet eşitliği alanında IC Holding standartlarında hareket etmelerinin sağlanmasına yönelik yaklaşımlar geliştirmek, Etki alanımız kapsamında özellikle tedarikçilerimizin toplumsal cinsiyet eşitliğine katkı sağlayacak şekilde bilinçlendirilmesini sağlamak, ortak projeler geliştirmek,
  • Türkiye’de ve Dünya’da toplumsal cinsiyet eşitliğine yönelik yürütülen çalışmalarda aktif rol almak adına ulusal ve uluslararası kamu kurum ve kuruluşları başta olmak üzere, farklı kurum ve kuruluşlarla iş birlikleri ve ortaklıklar gerçekleştirip, bu alandaki projelere destek olmak

Politikanın Amacı

Kurum içerisinde adil, önyargısız ve çalışanlar arasında toplumsal cinsiyet nedeniyle hiçbir ayrım gözetilmeyen bir çalışma ortamı yaratmaya ilişkin politikayı ortaya koymayı amaçlamaktadır.

Politikanın Kapsamı

Bu politika, çalışanlarımızı, alt yüklenicilerimizi, tedarikçilerimizi ve faaliyet gösterdiğimiz coğrafyalarda bulunan yerel halkı kapsamaktadır.

Politikanın ve İlgili Mevzuatın Uygulanması

Politika, Türkiye sınırları içerisinde geçerli yasa, düzenleme ve ilkelere uymayı ve uygulamayı taahhüt eder. Faaliyete konu bölgenin Türkiye sınırları dışında kalması durumunda o ülkede geçerli olan mevzuata uygunluğun gözetilmesi kaidesiyle politika ve mevzuattan daha kısıtlayıcı olan geçerli olacaktır. Yürürlükte bulunan mevzuat ve işbu politika arasında uyumsuzluk bulunması durumunda, IC Holding yürürlükteki mevzuatın uygulama alanı bulacağını kabul etmektedir.

Politikanın Yürürlüğü

Politika, periyodik olarak gözden geçirilerek gerekli görüldüğü durumlarda güncellenir. Politikanın güncellenmesinden Kurumsal Yönetişim ve Sürdürülebilirlik Direktörlüğü sorumludur. Politika, Yönetim Kurulu’nun onayıyla 24.10.2022 tarihinde yürürlüğe girmiştir.

KURUMSAL SOSYAL SORUMLULUK POLİTİKASI

Her faaliyetimizde ülkemizin gelişimi, toplumun kalkınması, çevrenin korunması ve desteklenmesi konularında aktif görev alıyor ve geleceğe yatırım yapıyoruz. Sosyal sorumluluk faaliyetlerimizde, icraatın en tepesindeki kurumumuz olan İbrahim Çeçen Vakfı’nı odağımıza alıyor, bu doğrultuda eğitim, sanat, spor, çevre ve kültürel gelişim gibi çeşitli konularda fark yaratan projelerimizle topluma ve tüm paydaşlarımıza katma değer yaratmak için proaktif ve iş birlikçi bir rol üstleniyoruz. Tüm projelerimizde faaliyet gösterdiğimiz coğrafyalardaki yerel ihtiyaçları öncelikli olarak göz önünde bulunduruyoruz.

Kurumsal Sosyal Sorumluluk Politikamız ile aşağıda genel çerçeve olarak verilen ilkeleri benimsiyoruz:

  • İbrahim Çeçen Vakfı’nı en önemli sosyal sorumluluk projemiz kabul ederek, paydaşlarımıza stratejilerimiz, yatırımlarımız ve risklerimiz ile ilgili zamanında, doğru ve tam bilgi vermek,
  • Faaliyetlerimizden etkilenen yakın çevre ve bölgedeki halk ile iyi ilişkiler kurarak, toplumsal, sosyal ve çevresel etkileri sorumluluk anlayışı ile eğitimden spora, çevreden sanata kadar pek çok alanda sürekliliği olan ve yarattığı etki ölçülebilir olan projeler geliştirmek,
  • Kurumsal sosyal sorumluluk ile bağlantılı davranış ve taahhütleri destekleyen ulusal ve uluslararası referans forumlarına ve organizasyonlarına aktif bir şekilde katılmak,
  • Kadınlar, çocuklar, gençler ve engelliler gibi dezavantajlı grupların sağlıklı, eğitimli ve kültürlü olarak yetiştirilmesi kapsamındaki sosyal projelere destek vermek,
  • Faaliyet alanlarımızdaki ekosistemi ve kültürel mirası korumaya ve iyileştirmeye yönelik sosyal sorumluluk projeleri geliştirmek,
  • Gençlere ve gelecek nesillere nitelikli eğitim ve öğrenim imkanları geliştirmek ve bu kapsamdaki projeleri desteklemek,
  • Ağrı İbrahim Çeçen Üniversitesi ve diğer üniversiteler gibi kamu kurum/kuruluşları ile inovatif fikirleri destekleyen sosyal sorumluluk projeleri üretmek,
  • İç paydaşlarımızın yanında dış paydaşlarımızın da sosyal sorumluluk alanında IC Holding standartlarında hareket etmelerinin sağlanmasına yönelik yaklaşımlar geliştirip, sosyal sorumluluk bilinci ile yer alacakları uygun toplumsal ve sosyal faaliyetlere gönüllü olmaları konusunda desteklemek,
  • Projelerimiz ile ilgili tüm paydaşlarımızın endişe, öneri ve/veya şikâyetlerine cevap vermek için açık mekanizmalar oluşturup geri bildirimlerini ulaştırabilecekleri şikâyet kanallarını işlevsel kılmak.

Politikanın Amacı

Kurumsal sosyal sorumluluk anlayışımızı kurum kültürü haline getirerek sürdürülebilir bir bilinç oluşmasına katkı sağlamayı ve bu alandaki çalışmalarımızı sürekli iyileştirmeye ilişkin politikayı ortaya koymayı amaçlamaktadır.

Politikanın Kapsamı

Bu politika, çalışanlarımızı, alt yüklenicilerimizi, tedarikçilerimizi ve faaliyet gösterdiğimiz coğrafyalarda bulunan yerel halkı kapsamaktadır.

Politikanın ve İlgili Mevzuatın Uygulanması

Politika, Türkiye sınırları içerisinde geçerli yasa, düzenleme ve ilkelere uymayı ve uygulamayı taahhüt eder. Faaliyete konu bölgenin Türkiye sınırları dışında kalması durumunda o ülkede geçerli olan mevzuata uygunluğun gözetilmesi kaidesiyle politika ve mevzuattan daha kısıtlayıcı olan geçerli olacaktır. Yürürlükte bulunan mevzuat ve işbu politika arasında uyumsuzluk bulunması durumunda, IC Holding yürürlükteki mevzuatın uygulama alanı bulacağını kabul etmektedir.

Politikanın Yürürlüğü

Politika, periyodik olarak gözden geçirilerek gerekli görüldüğü durumlarda güncellenir. Politikanın güncellenmesinden Kurumsal Yönetişim ve Sürdürülebilirlik Direktörlüğü sorumludur. Politika, Yönetim Kurulu’nun onayıyla 24.10.2022 tarihinde yürürlüğe girmiştir.

PAYDAŞ KATILIMI POLİTİKASI

Faaliyetlerimizden etkilenen ve etkilenme potansiyeli olan tüm iç ve dış paydaşlarımızın faaliyetlerimiz hakkında doğru bilgilendirilmesini sağlayarak, ilgili paydaşları etkileyecek kararlarda danışma veya katılma yoluyla katkıda bulunmalarına önem veririz. Paydaşlarımızın görüşlerini, sürdürülebilirlik performansımızı geliştirmek için aktif olarak kullandığımız önemli bir geribildirim aracı olarak görür ve sürekli gelişimimize katkı sağlarız.

  • Paydaş Katılımı Politikamız ile aşağıda genel çerçeve olarak verilen ilkeleri benimsiyoruz: Hem iç paydaşlarımız olan çalışanlarımıza hem de faaliyetlerimiz süresince etkileşimde bulunduğumuz tüm dış paydaşlarımıza karşı sorumluluklarımızın bilincinde olacak şekilde hareket etmek,
  • Tüm paydaşlarımızla güven yaratan istikrarlı ilişkiler inşa etmek için şeffaflık, doğruluk ve sadakate dayalı bir yaklaşım benimsemek,
  • Güçlü yetkinliklere ve dürüstlüğe sahip, sürdürülebilirlik bilinci gelişmiş paydaşları bulmak amacıyla adil ve verimli bir sistem yaratmak,
  • Paydaşlarımızca kolayca anlaşılabilir ve hedef grupların ihtiyaçlarına göre biçimlendirilmiş açık, kolay erişilebilir ve yapıcı bir iletişim sunmak,
  • İstişare faaliyetleri ile karar alma öncesinde bilgi sağlayıp, paydaşlarımızın beklentilerini gözeterek hareket etmek,
  • Paydaşlarımızla periyodik olarak bir araya gelerek etkinlikler, seminerler ve sosyal aktiviteler düzenlemek,  Her iki tarafa da görüş ve bilgi alışverişinde bulunma, dinleme ve sorunları duyma fırsatı veren iki yönlü bir iletişim sistemi kurmak,
  • Yerel geleneklere, dillere ve karar alma süreçlerine saygı duymayı ve din, mezhep, ırk, cinsiyet, siyasi düşünce, yaş, fiziksel engel ve hassas ve/veya azınlık gruplar da dâhil olmak üzere her türlü görüşün temsil edilmesini sağlamak,
  • Paydaşlarımızın endişe, öneri ve/veya şikâyetlerine cevap vermek için açık ve erişilebilir mekanizmalar oluşturarak, her aşamada geri bildirimde bulunmak,
  • Paydaşlarımızdan çevresel ve sosyal performans, sürdürülebilirlik gibi konularda görüş ve şikayetlerin alınabilmesini mümkün kılan bir geribildirim sistemi oluşturmak,
  • Memnuniyet oranının düşük ve memnuniyetsizlik oranının yüksek olduğu konularda geliştirmeye yönelik hedefler belirlemek ve bu hedefleri takip etmek,
  • Sürdürülebilir kalkınmaya katkıda bulunan ve ortak değer yaratan paydaşları ve programlarını desteklemek,
  • Paydaş katılım performansımızı iyi uygulama örnekleri ile kıyaslayarak, sürekli olarak iyileştirme alanlarını belirlemek
  • Yükselen trendleri belirlemek ve gelecekte oluşabilecek problemlere çözüm geliştirmek için paydaşlarımızla iş birliği yapmak,
  • Faaliyette bulunduğumuz bölgelerde topluma karşı sosyal ve çevresel sorumluluklarımızı; tüm paydaşlarımız ile uyumlu bir iş birliği içinde yerine getirmek.

Politikanın Amacı

Politika, paydaşlarımızı ve ihtiyaçlarını anlamayı, ilgili faaliyetin tüm aşamalarında görüş ve fikirlerini ifade etmeleri için yeterli fırsatı sağlamayı, paydaşlarımız ile olumlu ve güven esasına dayalı bir çalışma ilişkisi kurmayı ve bu alandaki çalışmalarımızı sürekli iyileştirmeyi amaçlamaktadır.

Politikanın Kapsamı

Politika, çalışanlarımızı, iş ortaklarımızı, müşterilerimizi, yatırımcılarımızı, kredi sağlayıcılarını, tedarikçilerimizi, alt yüklenicilerimizi, yasal mercileri, sivil toplum kuruluşlarını ve ilgili uluslararası kurumları, üniversiteleri ve yerel ve ulusal devlet kurumlarını kapsamaktadır.

Politikanın ve İlgili Mevzuatın Uygulanması

Politika, Türkiye sınırları içerisinde geçerli yasa, düzenleme ve ilkelere uymayı ve uygulamayı taahhüt eder. Faaliyete konu bölgenin Türkiye sınırları dışında kalması durumunda o ülkede geçerli olan mevzuata uygunluğun gözetilmesi kaidesiyle politika ve mevzuattan daha kısıtlayıcı olan geçerli olacaktır. Yürürlükte bulunan mevzuat ve işbu politika arasında uyumsuzluk bulunması durumunda, IC Holding yürürlükteki mevzuatın uygulama alanı bulacağını kabul etmektedir.

Politikanın Yürürlüğü

Politika, periyodik olarak gözden geçirilerek gerekli görüldüğü durumlarda güncellenir. Politikanın güncellenmesinden Kurumsal Yönetişim ve Sürdürülebilirlik Direktörlüğü sorumludur. Politika, Yönetim Kurulu’nun onayıyla 24.10.2022 tarihinde yürürlüğe girmiştir.

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 1/10


İÇİNDEKİLER
  1. AMAÇ
  2. KAPSAM
  3. TANIMLAR
  4. SORUMLULUKLAR
  5. ENTEGRE YÖNETİM SİSTEMİ HEDEFLERİ
  6. RİSK YÖNETİM ÇERÇEVESİ
  7. ENTEGRE YÖNETİM SİSTEMİ GENEL ESASLARI
  8. POLİTİKANIN İHLALİ VE YAPTIRIMLAR
  9. YÖNETİMİN GÖZDEN GEÇİRMESİ
  10. ENTEGRE YÖNETİM SİSTEMİ POLİTİKA DÖKÜMANI GÜNCELLENMESİ VE GÖZDEN


HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 2/10


1.Amaç

Bu politikanın amacı, kurum kendisinin ve hizmet verdiği müşterilerine sağladığı ve kurum fiziksel çerçevesi içerisinde, ISO/IEC 27001 standartları kapsamında hukuka, yasal, düzenleyici ya da sözleşmeye tabi yükümlülüklere ve her türlü güvenlik gereksinimlerine ilişkin ihlalleri önlemek için, üst yönetimin yaklaşımını ve hedeflerini tanımlamak, tüm çalışanlara ve ilgili taraflara bu hedefleri bildirmektir.

2.Kapsam

Kurum bünyesinde yapılan ticari faaliyetlere ve bu işlemlere ilişkin bilgi sistemleri, muhasebe, raporlama, operasyon, müşteri ilişkileri, şikayet, risk yönetimi, iç yönetim faaliyetlerinden elde edilen elektronik bilgi varlıkların korunması, şirket bünyesinde tutulan kişisel verilerin kanun kapsamında işlenmesi, saklanması, korunması, gizliliğinin ve bütünlüğünün bozulmaması için kullandığı bilgi güvenliği süreçlerini kapsar.

3.Tanımlar

BGYS: Bilgi Güvenliği Yönetim Sistemi.

Bilgi Güvenliği Yönetim Sistemleri El Kitabı: Bilgi Güvenliği hakkında personeli bilgilendirmek, amaçları belirlemek için hazırlanan bilgilendirme kitapçığı.

Envanter: Firma için önemli olan her türlü bilgi varlığı.

Know-How: Bir şeyi yapabilme yetkinliğidir.


HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 3/10

Bilgi Güvenliği: Bilgi, tüm diğer kurumsal ve ticari varlıklar gibi, bir işletme için değeri olan ve bu nedenle uygun şekilde korunması gereken bir varlıktır. Şirket içerisinde, know-how, süreç, formül, teknik ve yöntem, müşteri kayıtları, pazarlama ve satış bilgileri, personel bilgileri, ticari, sınai ve teknolojik bilgiler ve sırlar GİZLİ BİLGİ olarak kabul edilir.

Gizlilik: Bilginin içeriğinin görüntülenmesinin, sadece bilgiyi/veriyi görüntülemeye izin verilen kişilerin erişimi ile kısıtlamasıdır. (Örnek: Şifreli e-posta gönderimi ile e-postanın ele geçmesi halinde dahi yetkisiz kişilerin e-postaları okuması engellenebilir Kayıtlı elektronik posta – KEP)

Bütünlük: Bilginin yetkisiz veya yanlışlıkla değiştirilmesinin, silinmesinin veya eklemeler çıkarmalar yapılmasının tespit edilebilmesi ve tespit edilebilirliğin garanti altına alınmasıdır. (Örnek: Veri tabanında saklanan verilerin özet bilgileri ile birlikte saklanması – elektronik imza – mobil imza)

Erişilebilirlik/Kullanılabilirlik: Varlığın ihtiyaç duyulduğu her an kullanıma hazır olmasıdır. Diğer bir ifadeyle, sistemlerin sürekli hizmet verebilir halde bulunması ve sistemlerdeki bilginin kaybolmaması ve sürekli erişilebilir olmasıdır.

Bilgi Varlığı: Şirketin sahip olduğu, faaliyetlerini aksatmadan yürütebilmesi için önemli olan varlıklardır. Bu politikaya konu olan süreçler kapsamında bilgi varlıkları şunlardır:

  • Kağıt, elektronik, görsel veya işitsel ortamda sunulan her türlü bilgi ve veri,
  • Bilgiye erişmek ve bilgiyi değiştirmek için kullanılan her türlü yazılım ve donanım,


HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 4/10
  • Bilginin transfer edilmesini sağlayan ağlar,
  • Tesisler ve özel alanlar,
  • Bölümler, birimler, ekipler ve çalışanlar,
  • Çözüm ortakları,
  • Üçüncü taraflardan sağlanan servis, hizmet veya ürünlerdir.

4.SORUMLULUKLAR

Sorumluluk ve yetkileri belirlenmiş görevlerini nitelik ve yeterlikleri görev tanımlarında tanımlanmıştır. Entegre Yönetim Sistemi ile ilgili faaliyetlerin sürdürülmesinden ve geliştirilmesinden Entegre Yönetim Sistemi Yönetim Temsilcisi Sorumludur.

BGYS Yönetim Temsilcisi Genel Müdürtarafından atanır.

4.1. Yönetim Sorumluluğu

  • Şirket Yönetimi, tanımlanmış, yürürlüğe konmuş ve uygulanmakta olan Entegre Yönetim Sistemine uyacağını ve sistemin verimli şekilde çalışması için gerekli kaynakları tahsis edeceğini, sistemin tüm çalışanlar tarafından anlaşılmasının sağlayacağını taahhüt eder.


HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 5/10
  • BGYS kurulumu sırasında Yönetim Temsilcisi atama yazısı ile atanır. Gerekli olduğu durumlarda Yönetim Kurulu tarafından doküman revize edilerek atama tekrar yapılır.
  • Yönetim kademesindeki yöneticiler güvenlik konusunda alt kademelerde bulunan personele sorumluluk verme ve örnek olma açısından yardımcı olurlar. Yönetim Kurulundan başlayan ve uygulanan anlayış, firmanın en alt kademe personeline kadar inilmesi zorunludur. Bu yüzden tüm yöneticiler yazılı yada sözlü olarak güvenlik talimatlarına uymaları, güvenlik konularındaki çalışmalara katılmaları yönünde çalışanlarına destek olurlar.
  • Yönetim Kurulu, entegre yönetim sistemi kapsamlı çalışmalar için gerek duyulan bütçeyi oluşturur.

4.2. BGYS Yönetim Temsilcisi Sorumluluğu ve Görevleri

  • BGYS Politikası ve Hedefleri doğrultusunda çalışmak
  • Entegre Yönetim Sistemi için gerekli dokümanların oluşturulmasını, uygulanmasını ve sürekliliğinin sağlanmasını organize etmek.
  • Entegre Yönetim Sistemi ’nin performansı ve iyileştirilmesi için herhangi bir ihtiyaç olduğunda üst yönetime rapor vermek.
  • Prosedürlerin hazırlanmasını temin etmek, BGYS Sistemine uygunluğu açısından inceleyip onaylamak,


HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 6/10


  • Firma BGYS konusunda bilinçlendirmek için her seviyede çeşitli eğitimler vermek,
  • Kuruluşta, müşteri şartlarının bilincinde olmasının yaygınlaştırılmasını sağlamak.
  • Entegre Yönetim Sistemi ile ilgili konularda kuruluş dışında da iş birliği yapmak.
  • Tüm birimlerin bilgi işlem kalite hedef ve politikasına uygun çalışmalarını sağlamak ve koordinasyonu kurmak.
  • Prosedürleri, talimatları ve formları hazırlamak ya da kontrol ederek Şirket Müdürü onayına sunmak.
  • Düzeltici faaliyetlerin uygun kanallardan başlatılmasını, yürütülmesini ve izlenmesini sağlamak.
  • Entegre Yönetim Sistemi kapsamındaki tüm fonksiyonların yılda en az 1 defa olmak üzere tetkikten geçirilmesi için iç tetkik çalışmalarını planlamak ve takip etmek.
  • İç tetkik bulgularını Yönetimin Gözden Geçirmesi Toplantısı gündemine taşımak.
  • Yönetimin Gözden Geçirmesi Toplantısında alınan kararların uygulamalarını takip etmek.
  • Entegre Yönetim Sistemi Kayıtlarının yönetimi ve kontrol altında tutulması işlerini yürütmek.
  • Bilgi İşlemin genel çalışma kurallarına uygun hareket etmek.


HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 7/10


4.3. Bilgi Teknolojileri Sorumlusu Görevleri

  • Bilgi işlem yönetimini gerçekleştirmek
  • Bütçe planlamasını yapmak
  • BGYS Politikası ve Hedefleri doğrultusunda çalışmak
  • Yönetimin Gözden Geçirmesi Toplantısında alınan kararların uygulamalarını takip etmek.
  • Entegre Yönetim Sistemi Kayıtlarının yönetimi ve kontrol altında tutulması işlerini yürütmek.
  • Bilgi İşlemin genel çalışma kurallarına uygun hareket etmek.
  • Politika, Prosedür ve talimatlarda kendisine verilen görevleri yerine getirmek.

5.ENTEGRE YÖNETİM SİSTEMİ HEDEFLERİ

Kritik öneme sahip sistemlerinde yer alan tüm bilgi varlıklarını korumayı, entegre yönetim sistemi çerçevesinde mevzuatla, sözleşmelerle ve uluslararası standartlarla uyumlu çalışmayı, Entegre Yönetim Sistemindeki riskleri yönetmeyi, düzeltici ve iyileştirici faaliyetlerde bulunmayı ve kuruluş amacına uygun olarak sürdürülebilir bir sistem kurmayı hedefler. Yönetim Tarafından belirlenen hedefler belirlenmiş periyotlarda izlenir ve Yönetim Gözden Geçirme toplantılarında gözden geçirilir.

HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 8/10


6.RİSK YÖNETİM ÇERÇEVESİ

Firmanın risk yönetim çerçevesi; Bilgi güvenliği risklerinin tanımlanmasını, değerlendirilmesini ve işlenmesini kapsar. Risk Analizi, uygulanabilirlik bildirgesi ve risk işleme planı, bilgi güvenliği risklerinin nasıl kontrol edildiğini tanımlar. Risk işleme planının yönetiminden ve gerçekleştirilmesinden BGYS Yönetim Temsilcisi sorumludur. Tüm bu çalışmalar, varlık envanteri ve risk değerlendirme prosedüründe detaylı olarak açıklanır.

7.ENTEGRE YÖNETİM SİSTEMİ GENEL ESASLARI

7.1. Bu politika ile çerçevesi çizilen bilgi güvenliği gereksinimleri ve kurallarına ilişkin ayrıntılar, Şirket çalışanları ve 3. taraflar bu politika ve prosedürleri bilmek ve çalışmalarını bu kurallara uygun şekilde yürütmekle yükümlüdür.

7.2. Bu kural ve politikalar, aksi belirtilmedikçe, basılı veya elektronik ortamda depolanan ve işlenen tüm bilgiler ile bütün bilgi sistemlerinin kullanımı için dikkate alınması esastır.

7.3. Entegre Yönetim Sistemi, TS ISO/IEC 27001 standardı temel alarak yapılandırılır ve işletilir.

7.4. BGYS nin hayata geçirilmesi, işletilmesi ve iyileştirilmesi çalışmalarını, ilgili tarafların katkısıyla yürütür. BGYS dokümanlarının gerektiği zamanlarda güncellenmesi BGYS Yönetim Temsilcisi sorumluluğundadır.

7.5. Şirket tarafından çalışanlara veya 3. taraflara sunulan bilgi sistemleri ve altyapısı ile bu sistemler kullanılarak üretilen her türlü bilgi, belge ve ürün aksini gerektiren kanun hükümleri veya sözleşmeler bulunmadıkça şirkete aittir.

7.6. Çalışanlar, danışmanlık, hizmet alımı (Güvenlik, servis, yemek, temizlik firması vb.), Tedarikçi ve Stajyer ile gizlilik anlaşmaları yapılır.

HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 9/10

7.7. İşe alım, görev değişikliği ve işten ayrılma süreçlerinde uygulanacak bilgi güvenliği kontrolleri belirlenir ve uygulanır.

7.8. Çalışanların bilgi güvenliği farkındalığını artıracak ve sistemin işleyişine katkıda bulunmasını sağlayacak eğitimler düzenli olarak mevcut şirket çalışanlarına ve yeni işe başlayan çalışanlara verilir.

7.9. Bilgi güvenliğinin gerçek ya da şüpheli tüm ihlalleri rapor edilir; ihlallere sebep olan uygunsuzluklar tespit edilir, ana sebepleri bulunarak tekrar edilmesini engelleyici önlemler alınır.

7.10. Bilgi varlıklarının envanteri entegre yönetim ihtiyaçları doğrultusunda oluşturulur ve varlık sahiplikleri atanır.

7.11. Kurumsal veriler sınıflandırılır ve her sınıftaki verilerin güvenlik ihtiyaçları ve kullanım kuralları belirlenir.

7.12. Güvenli alanlarda saklanan varlıkların ihtiyaçlarına paralel fiziksel güvenlik kontrolleri uygulanır.

7.13. Firmaya ait bilgi varlıkları için firma içinde ve dışında maruz kalabilecekleri fiziksel tehditlere karşı gerekli kontrol ve politikalar geliştirilir ve uygulanır.

7.14. Kapasite yönetimi, üçüncü taraflarla ilişkiler, yedekleme, sistem kabulü ve diğer güvenlik süreçlerine ilişkin prosedür ve talimatlar geliştirilir ve uygulanır.

7.15. Ağ cihazları, işletim sistemleri, sunucular ve uygulamalar için denetim kaydı üretme konfigürasyonları ilgili sistemlerin güvenlik ihtiyaçlarına paralel biçimde ayarlanır. Denetim kayıtlarının yetkisiz erişime karşı korunması sağlanır.

7.16. Erişim hakları ihtiyaç nispetinde atanır. Erişim kontrolü için mümkün olan en güvenli teknoloji ve teknikler kullanılır.

7.17. Sistem temini ve geliştirilmesinde güvenlik gereksinimleri belirlenir, sistem kabulü veya testlerinde güvenlik gereksinimlerinin karşılanıp karşılanmadığı kontrol edilir.

HAZIRLAYAN ONAYLAYAN
BGYS YÖNETİM TEMSİLCİSİ CEO

IC Holding Logo

BİLGİ GÜVENLİĞİ POLİTİKASI

Döküman No IC.YS.PLTK.04
Yayın Tarihi 02.07.2024
Revizyon No 00
Revizyon Tarihi
Sayfa No 10/10


7.18. Kritik altyapı için süreklilik planları hazırlanır, bakımı ve tatbikatı yapılır.

7.19. Yasalara, iç politika ve prosedürlere, teknik güvenlik standartlarına uyum için gerekli süreçler tasarlanır, sürekli ve periyodik olarak yapılacak gözetim ve denetim faaliyetleri ile uyum güvencesi sağlanır.

8.POLİTİKANIN İHLALİ VE YAPTIRIMLAR

Entegre Yönetim Sistemi Politikasına ve Standartlarına uyulmadığının tespit edilmesi durumunda, bu ihlalden sorumlu olan çalışanlar için Disiplin Prosedüründe belirlenen yaptırımlar uygulanır.

9.YÖNETİMİN GÖZDEN GEÇİRMESİ

Yönetim gözden geçirme toplantıları BGYS Yönetim Temsilcisi tarafından organize edilerek, Yönetim Kurulu ve Birim Sorumluları katılımı sağlanır. Entegre Yönetim Sisteminin uygunluğunun ve etkinliğinin değerlendirildiği bu toplantılar en az yılda bir kez gerçekleştirilmektedir.

10.ENTEGRE YÖNETİM SİSTEMİ POLİTİKA DOKÜMANI GÜNCELLENMESİ VE GÖZDEN GEÇİRİLMESİ

Politika dokümanının sürekliliğinin sağlanmasından ve gözden geçirilmesinden BGYS Yönetim Temsilcisi sorumludur. Politika ve prosedürler en az yılda bir kez gözden geçirilmelidir. Bunun dışında sistem yapısını veya risk değerlendirmesini etkileyecek herhangi bir değişiklikten sonra da gözden geçirilmeli ve herhangi bir değişiklik gerekiyorsa üst yönetime onaylatılarak yeni versiyon olarak kayıt altına alınmalıdır. Her revizyon tüm kullanıcıların erişebileceği şekilde yayınlanmalıdır.
ÇEREZ POLİTİKASI

İşbu Merkez Mahallesi Silahşör Cad. Hilton Otel Apt. No: 42/1 Şişli/İstanbul adresinde kain, 4700005438 VKN ile faaliyet gösteren IC İçtaş İnşaat Sanayi ve Ticaret Anonim Şirketi’ne (“IC İçtaş”) ait alan adı ve bu alan adına bağlı alt alan adlarından oluşan internet sitesi (“İnternet Sitesi”) ziyaretçilerinin çerezler yoluyla işlenen kişisel verilerinin Türkiye Cumhuriyeti Anayasası ve insan haklarına ilişkin ülkemizin tarafı olduğu uluslararası sözleşmeler ile 6698 sayılı Kişisel Verilerin Korunması Kanunu (“KVKK”) başta olmak üzere ilgili mevzuata uygun olarak işlenmesinin ve verisi işlenen ilgili kişilerin haklarını etkin şekilde kullanabilmelerinin sağlanması amacıyla hazırlanmıştır. IC İçtaş ile paylaşılmış olan tüm kişisel veriler hukuka uygun şekilde, IC İçtaş faaliyet ve hizmet amaçları ile bağlantılı ve ölçülü olarak işlenecektir.

Tanımlar

İşbu Çerez Politikası’nda kullanılan kişisel veri, özel nitelikli kişisel veri ve veri işleme kavramları KVKK’nda yapılan tanımlara istinaden kullanılmıştır. KVKK’nda öngörülen “kişisel veri” kavramı kimliği belirli veya belirlenebilir gerçek kişiye ilişkin her türlü bilgiyi; “kişisel verilerin işlenmesi” kavramı ise, kişisel verilerin tamamen veya kısmen otomatik olan ya da herhangi bir veri kayıt sisteminin parçası olmak kaydıyla otomatik olmayan yollarla elde edilmesi, kaydedilmesi, depolanması, muhafaza edilmesi, değiştirilmesi, yeniden düzenlenmesi, açıklanması, aktarılması, devralınması, elde edilebilir hâle getirilmesi, sınıflandırılması ya da kullanılmasının engellenmesi gibi veriler üzerinde gerçekleştirilen her türlü işlemi ifade eder.

Kişisel Verilerin İşlenmesi İlkeleri

KVKK madde 4 uyarınca veri sahibine ait kişisel veriler; hukuka ve dürüstlük kurallarına uygun, doğru ve gerektiğinde güncel, belirli, açık ve meşru amaçlar için, işlendikleri amaçla bağlantılı, sınırlı ve ölçülü, ilgili mevzuatta öngörülen veya işlendikleri amaç için gerekli olan süre kadar muhafaza edilme kurallarına uygun şekilde, veri sorumlusu IC İçtaş tarafından aşağıda belirtilen amaçlar kapsamında işlenecektir.

Çerez Nedir?

Çerez, İnternet Sitesi’ndeki ziyaretçi aktiviteleri hakkında bilgiye erişme, analiz yapma ve İnternet Sitesi’nin uyumlu çalışması adına veri toplama amacıyla kullanılabilecek küçük metin dosyasıdır. Önemle belirtmek gerekir ki çerezler, ziyaretçi cihazlarında depolanmış dosyalara dair bilgi toplamazlar. Halihazırda ziyaretçinin çerezleri kabul etmesi halinde ziyaretçi cihazına yerleştirilen çerezler marifetiyle veya ziyaretçinin daha önce İnternet Sitesi’ni ziyaret etmesi veya bu çerezlere onay vermesi halinde işbu Çerez Politikası’na konu çerezler kullanılabilir. İnternet Sitesi’ni kullanmak için çerez kullanımı zorunlu olmamakla birlikte ziyaretçi, tarayıcı vasıtasıyla çerezleri engelleyebilir ve/veya kişiselleştirebilir. Ancak çerezlerin engellenmesi halinde İnternet Sitesi’nin birtakım özelliklerinden ziyaretçi yararlanamayacaktır. Yine tarayıcı ayarlarına bağlı olarak işbu çerezler otomatik olarak silinmeyebilir; nitekim Çerez Politikası’nda detaylandırıldığı üzere çerezlerin nerede saklandığı ve nasıl silinebileceğini belirlemek adına ziyaretçinin tarayıcı ayarlarını kontrol etmesi büyük öneme sahiptir.

Bunlarla sınırlı olmamak üzere çerezlere benzer amaçlarla kullanılan birtakım teknolojiler de İnternet Sitesi’nde bulunmaktadır. Bunlar: bir web sitesine yerleştirilen ve bir sayfanın görüntülendiğini gösteren şeffaf grafiksel imgelerden olan piksel etiketleri; IDFA, advertising ID gibi enstrümanlar aracılığıyla bir mobil cihazın kullanımına ilişkin bilgilerin üçüncü kişi ortamlarında depolanmasına yarayan mobil cihaz tanımlayıcıları; İnternet Sitesi veya mobil cihazların kodlara çeşitli yöntemlerle eklenen bazı hazır kodlar aracılığıyla çalışan ve bu kodlar sayesinde kullanıcıların İnternet Sitesi veya mobil cihazdaki hareketlerini raporlayan, anlamlandıran, depolayan program ve/veya ürünlerden olan segmentasyon/raporlama ürünleridir.

Çerez Türleri ve Kullanım Amaçları

Zorunlu Çerezler : Bu tip çerezler İnternet Sitesi’nin usulüne uygun şekilde çalışması için gerekli olan çerezlerdir. İnternet Sitesi’nin bir şekilde faaliyetlerine devam etmesi ve İnternet Sitesi’nin soruna mahal vermeksizin sürdürülebilmesi adına bu tip çerezlerin kullanılması zorunludur. Bu tip çerezler ziyaretçiye pazarlama yapılması, ziyaretçinin internette nerede olduğunun hatırlanması veya ziyaretçinin takibi amacıyla veri toplamaz. Bu tip çerezler vasıtasıyla toplanan verilerin İnternet Sitesi’nde kullanılması ve korunması gerekli olduğundan zorunlu çerezlerin devre dışı bırakılması mümkün değildir.

Analitik Çerezler : Bu tip çerezler ziyaretçilerin tanımlanmasına, analitik amaçlarla sayılmasına ve İnternet Sitesi kullanılırken nasıl hareket edildiğinin belirlenmesine imkan sağlayan çerezlerdir. İşbu çerezler İnternet Sitesi’nin çalışma usulünün geliştirilmesine yardımcı oldukları gibi ziyaretçilerin aradıklarını kolaylıkla bulmalarına fayda sağlarlar.

Fonksiyonel Çerezler : Bu tip çerezler İnternet Sitesi’nin yeniden ziyaret edilmesi halinde ziyaretçiyi tanımak amacıyla kullanılır. İşbu çerezler İnternet Sitesi’nin ziyaretçi özelinde kişiselleştirilmesine ve buna bağlı olarak ziyaretçi tercihlerini hatırlatmaya yardımcı olurlar.

Pazarlama Çerezleri : Bu tip çerezler ziyaretçiye ve ziyaretçinin ilgi alanlarına yakın olan içerikleri ve kampanyaları sunma hususunda fayda sağlayabilecekleri gibi hedefli reklamlar sunmak veya bir reklamın görüntülenme sayısını kısıtlama amacıyla kullanılabilirler.

İnternet Sitesi içerisinde kullanılan çerezler ve bunların kullanım amaçları hakkında kapsamlı bilgi aşağıdaki tabloda gösterilmiştir;

Çerez Türü Çerez Adı Kaynak Amaç Saklama Süresi
Performans _ga Google Analytics Bu tanımlama bilgisi, Google Analytics tarafından ziyaretçi ziyaretinin amacını değerlendirmek için kullanılır ve İnternet Sitesi yöneticileri için web sitesi etkinliğiyle ilgili raporlar oluşturur ve ziyaretçi deneyimini iyileştirmeyi amaçlar. 540 Gün
Analitik _gat Google Analytics Google tarafından web Sitesinin yoğun ziyaret edildiği zamanlarda kullanıcının talep oranının kısıtlanması için kullanılır. 1 Dakika
Analitik _gid Google Analytics Google tarafından ziyaretçilerin İnternet Sitesi’ni nasıl kullandığına ilişkin bilgileri depolamak için kullanılır. 1 Gün
Birinci taraf, oturum çerezi (zorunlu) ASP.NET_Sessionld ASP.NET Kullanıcının oturumu boyunca sunucu ile olan bağlantısını sürdürebilmek amacıyla kullanılır. Kullanıcı her sayfa isteğinde aynı oturumla ilişkilendirilir. Bu çerez olmadan ASP.NET uygulaması kullanıcıyı oturum boyunca tanıyamaz. Tarayıcı oturumu süresince

Çerezlerin Devre Dışı Bırakılması ve Silinmesi

Ziyaretçiler; tarayıcılarında bulunan ayarı etkinleştirerek çerezlerin tamamı veya bir kısmını devre dışı bırakabilirler. Ancak ziyaretçilerin tarayıcı ayarlarının kullanılması zaruri olanlar dahil tüm çerezleri devre dışı bırakmaları halinde ziyaretçiler İnternet Sitesi’nin tamamı veya bir kısmına erişemeyeceklerdir. Önemle belirtmek gerekir ki bir çerezin veya çerez kategorisinin devre dışı bırakılması çerezi ziyaretçi cihazından silmez. Bu işlemin ziyaretçi tarayıcısı marifetiyle ayrıca yapılması gerekir.

Çerez ayarlarında değişiklik yapmak isteyen ziyaretçilerin tarayıcılarında bulunan “seçenekler” veya “tercihler” bölümünü incelemeleri gerekmektedir. Daha fazla bilgi için internet explorer, firefox, chrome, android, safari, iOS başta olmak üzere muhtelif tarayıcıların “yardım” seçeneğinin incelenmesi oldukça önemlidir.

Kişisel Verilerinizin Aktarılması

IC İçtaş, kişisel verilerin aktarılması konusunda, KVKK’nda öngörülen düzenlemelere uygun şekilde hareket etmektedir. Mevzuatta veya aşağıda yer alan istisnai haller saklı kalmak kaydıyla, kişisel veriler ve özel nitelikli kişisel veriler, Veri Sahibi’nin açık rızası olmadan, tarafımızca diğer gerçek veya tüzel kişilere aktarılmamaktadır. KVKK ve sair mevzuatın öngördüğü istisnai hallerde ise kişisel verilerin yetkili kılınan idari veya adli kurum veya özel kuruluşlara aktarılması esnasında mevzuatta öngörülen şekil ve sınırlamalara uygun davranılmasına azami özen gösterilmektedir.

Kişisel verileriniz;

Kanuni yükümlülüğün yerine getirilmesi amacıyla yetkili resmi kurum ve kuruluşlar ile kanunen yetkilendirilmiş özel kişilere;

Yargısal süreçlerin yürütülebilmesi veya takibinin sağlanması amacıyla avukatlar da dâhil ilgili yargı makamlarına; ilgili mevzuatta öngörülen usul ve esaslar çerçevesinde ve KVKK madde 8 ve madde 9’da belirtilen kişisel veri aktarma şartları ve amaçlarına uygun olarak aktarılabilecektir.

Kişisel Verilerin/Özel Nitelikli Kişisel Verilerin Toplanma Yöntemi ve Hukuki Sebebi

Kişisel verileriniz; İnternet Sitesi’ne giriş yapmanız halinde otomatik yollarla elde edilebilmektedir. Söz konusu kişisel verilerinizin IC İçtaş tarafından işlenmesindeki hukuki sebepler KVKK madde 5/2/a, 5/2/c, 5/2/ç, 5/2/e ve 5/2/f ile madde 6/3de belirtilen açık rızanın istisnası olan hallerdir. Kişisel verileriniz belirtilen hukuki sebeplerle yürürlükte olan her türlü mevzuata uygun şekilde IC İçtaş tarafından toplanmaktadır.

Veri Sahibinin Hakları

Veri sahibi, veri sorumlusu olarak hareket eden IC İçtaş’a başvurarak kendisiyle ilgili; kişisel verisinin işlenip işlenmediğini öğrenme, kişisel verisinin işlenmişse buna ilişkin bilgi talep etme; kişisel verilerinin işlenme amacını ve bunların amacına uygun kullanılıp kullanılmadığını öğrenme; yurt içinde veya yurt dışında kişisel verilerinin aktarıldığı üçüncü kişiler hakkında bilgilendirilme; kişisel verilerinin eksik veya yanlış işlenmiş olması hâlinde bunların düzeltilmesini talep etme; KVKK madde 7’de belirtilen şartlar çerçevesinde kişisel verilerinin silinmesini veya yok edilmesini talep etme; KVKK madde 11/d ve madde 11/e uyarınca yapılan işlemlerin, kişisel verilerinin aktarıldığı üçüncü kişilere bildirilmesini isteme; işlenen verilerin münhasıran otomatik sistemler vasıtasıyla analiz edilmesi suretiyle kişinin kendisi aleyhine bir sonucun ortaya çıkmasına itiraz etme; kişisel verilerin kanuna aykırı olarak işlenmesi sebebiyle zarara uğraması hâlinde zararın giderilmesini talep etme haklarına sahiptir.

Veri Sorumlusuna Başvuru Usul ve Esasları Hakkında Tebliğ uyarınca tarafınızca yapılacak başvurularda ad, soyad, başvuru yazılı ise imza, elektronik ise e-imza veya mobil imza, TCKN, tebligata esas yerleşim yeri veya işyeri adresi, varsa bildirime esas elektronik posta adresi, telefon numarası ve talep konusuna dair bilgilerin bulunması zorunludur. İlgili kişi, yukarıda belirtilen hakların kullanılması adına ilgili hakka ilişkin açıklamayı içeren başvuruda talep edilen hususu açık ve anlaşılır şekilde belirtmekle, ilgili bilgi ve belgeleri başvuruya eklemekle yükümlüdür.

Bahsi geçen başvurular;

  • IC İçtaş’ın “Merkez Mahallesi Silahşör Cad. Hilton Otel Apt. No: 42/1 Şişli/İstanbul” adresine bizzat, elden, yazılı olarak,
  • Noterlikler marifetiyle IC İçtaş’ın “Merkez Mahallesi Silahşör Cad. Hilton Otel Apt. No: 42/1 Şişli/İstanbul” adresine talep göndermek suretiyle,
  • Kayıtlı elektronik posta (KEP) aracılığı ile adresine göndermek suretiyle, yapılabilir.

İlgili kişinin kendisi dışında bir üçüncü kişinin talepte bulunması için konuya ilişkin olarak ilgili kişi tarafından başvuruda bulunacak kişi adına düzenlenmiş noter tasdikli özel vekâletname bulunmalıdır. Ayrıca başvurunun kimlik ve adres bilgilerini içermesi ve başvuruya kimliği doğrulayıcı belgelerin eklenmesi gerekmektedir. Yetkisiz üçüncü kişilerin başkası adına yaptığı talepler değerlendirmeye alınmayacaktır. İlgili kişi, yukarıda belirtilen hakları kullanmak için yapacağı ve kullanmayı talep ettiği hakka ilişkin açıklamaları içeren başvuruda talep edilen hususu açık ve anlaşılır şekilde belirtmelidir. Başvuruya ilişkin bilgi ve belgelerin başvuruya eklenmesi gerekmektedir.
Bu kapsamda usulüne uygun bir şekilde IC İçtaş’a ileteceğiniz talepleriniz, en geç otuz gün içerisinde sonuçlandırılacaktır. Söz konusu taleplerinizin sonuçlandırılmasının ayrıca bir maliyeti gerektirmesi halinde, IC İçtaş tarafından başvuru sahibinden Kişisel Verileri Koruma Kurulu (“Kurul”) tarafından belirlenen tarifedeki ücret alınacaktır. IC İçtaş tarafından CD, flash bellek gibi bir kayıt ortamı üzerinden başvurunuza cevap verilmesi halinde ise kayıt ortamının maliyetini geçmeyecek şekilde belirlenen ücret talep edilebilecektir. IC İçtaş, talep konusu kişisel verinin gerçek sahibi olup olmadığınızı tespit etmek adına tarafınızdan gerekli bilgi ve belgeleri talep edebilir ve başvurunuzda belirtilen hususları netleştirmek adına tarafınıza başvurunuz ile ilgili soru yöneltebilir.

IC İçtaş talebinize ilişkin cevabını yazılı olarak veya elektronik ortamda tarafınıza bildirecektir. KVKK madde 14 gereğince başvurunuzun reddedilmesi, IC İçtaş tarafından verilen cevabı yetersiz bulmanız veya başvurunuza süresi içerisinde cevap verilmemesi hâllerinde; IC İçtaş’ın cevabını öğrendiğiniz tarihten ya da cevap vermememiz hâlinde cevap süremizin bitimi tarihinden itibaren 30 (otuz) ve her halde başvuru tarihinden itibaren 60 (altmış) gün içinde Kurul’a şikâyette bulunabilirsiniz.

İÇTAŞ İNŞAAT SANAYİ VE TİCARET ANONİM ŞİRKETİ
KİŞİSEL VERİLERİNİZİN İŞLENMESİNE İLİŞKİN AYDINLATMA METNİ

İçtaş İnşaat Sanayi ve Ticaret Anonim Şirketi (“Şirket”) olarak kişisel verilerinizin güvenliğinin sağlanmasına son derece önem vermekteyiz. Bu kapsamda 6698 sayılı Kişisel Verilerin Korunması Kanunu (“KVK Kanunu”) uyarınca kişisel verilerinizin işlenmesi ve üçüncü kişilere aktarımı süreçlerinde, kişisel verilerinizin hukuka aykırı olarak işlenmesini ve kişisel verilerinize hukuka aykırı olarak erişilmesini önlemek ve kişisel verilerinizin muhafazasını sağlamak için uygun güvenlik düzeyini sağlamak adına gerekli tedbirleri almaktayız. Bu sebeple işbu metin, ilgili kişileri bilgilendirmek için hazırlanmıştır.

Şirketimiz tarafından düzenlenen bu metnin tamamının veya belirli maddelerinin yenilenmesi durumunda bu metin güncellenecektir.

1. VERİLERİNİZİ İŞLEYEN KİŞİ:

Şirket olarak kişisel verilerinizin işlenme amaçlarını ve vasıtalarını belirleyen, veri kayıt sisteminin kurulmasından ve yönetilmesinden sorumlu tüzel kişiyiz. Kişisel verilerinizin işlenmesine ilişkin açık rızanızı vermenizle veya açık rızanızın gerekmediği durumlarda yapacağımız bilgilendirmeyle birlikte Şirketimiz kişisel verilerinizi veri güvenliğini sağlayarak işlemeye başlayacaktır. Kişisel verilerinizi işlerken bir veya birden fazla veri işleyeni yetkilendirerek gerekli güvenlik düzeyini sağlamak suretiyle kişisel verilerinizi onlara da işletebiliriz.

2. KİŞİSEL VERİLERİNİZİN İŞLENMESİNİN HUKUKİ DAYANAĞI, HANGİ YÖNTEMLERLE ELDE EDİLEBİLECEĞİ VE HANGİ KİŞİSEL VERİLERİNİZİN İŞLENECEĞİ:

Kişisel verileriniz ilgili mevzuat hükümleri gereğince Şirketimiz tarafından, gerçekleştirilecek hizmetleri sunabilmek ve bu hizmetlerin kalitesini artırabilmek, kamu otoritelerince öngörülen ve/veya istisna olarak sayılan faaliyetleri, şirketin faaliyetlerini yerine getirebilmek, bilgi saklama, raporlama, bilgilendirme yükümlülüklerine uymak amacıyla kullanılacaktır. Ayrıca Şirketimizi ziyaret edebilmeniz, ziyaretinizle ilgili güvenlik ve meşru menfaatlerin korunabilmesi, Şirketimizin ürün ve hizmetlerinin sunulabilmesi, bu konuda aldığınız/alacağınız ürün ve hizmete ilişkin iletişim kurulabilmesi, ürün/hizmet teklifi, modelleme, raporlama, skorlama, risk izleme gibi Şirketimizin faaliyet konuları ile ilgili hizmetleri sunabilmek ve bu hizmetlerin kalitesini artırabilmek ve diğer faaliyetlerini yerine getirebilmek ve bilgilendirme yükümlülüklerine uymak amaçlarıyla EK-1’de yer alan kişisel verilerinizin biri/birkaçı veya tamamı işlenebilir.

Bu amaçla işlediğimiz kişisel verilerinizi yurt içinde ve yurt dışında bulunan iştiraklerimiz, iş ortaklarımız, tedarikçilerimiz, şirket yetkililerimiz, hissedarlarımız, grup şirketlerimiz ve Kanunen yetkili kamu kurumları ve özel kişilerle paylaşabiliriz.

3. KİŞİSEL VERİLERİNİZİN PAYLAŞILMASI:

Kişisel verileriniz; Şirketimiz, iştiraklerimiz, iş ortaklarımız, çalışanlarımız aracılığıyla, internet sitemiz, sosyal medya kanallarımız ile sair her türlü kanallar yardımıyla, ilgili mevzuat hükümlerine uygun olarak sözlü, yazılı veya elektronik ortamda toplanabilmektedir.

İşbu bilgilendirme formu, Şirketimiz ile imzalamış olduğunuz her türlü sözleşme ve hizmet alımına yönelik taleplerinizin eki ve ayrılmaz bir parçasıdır.

4. KİŞİSEL VERİLERİNİZİN İMHA EDİLMESİ:

Şirketimiz, işlenen kişisel verilerinizi mevzuatla belirlenen sürelerde saklamaktadır. Ancak kişisel verilerinizin saklanma süresine ilişkin mevzuatta ayrıca sürenin belirlenmemiş olması halinde; kişisel verileriniz Şirketimizin o veriyi işlerken sunduğu hizmetlerle bağlı olarak Şirketimizin uygulamaları ve ticari teamüller uyarınca işlenmesini gerektiren süre kadar ve bu süreden sonra sadece olası hukuki uyuşmazlıklarda delil teşkil etmesi amacıyla uygulamada gerekliliği ortaya konulan süreler boyunca saklanmaktadır. Belirtilen sürelerin sona ermesinden sonra KVK Kanunu’nun 7. maddesi uyarınca söz konusu kişisel verileriniz ilk imha tarihinde silinmekte, yok edilmekte veya anonim hale getirilmektedir.

5. KİŞİSEL VERİLERİNİZİN İŞLENMESİYLE İLGİLİ HAKLARINIZ:

KVK Kanunu’nun 11. maddesi çerçevesinde Şirketimize başvurarak aşağıda yer alan taleplerinizi bize iletebilirsiniz;

  1. Kişisel verilerinizin işlenip işlenmediğini öğrenme, işlenmişse buna ilişkin bilgi talep etme,
  2. Kişisel verilerinizin işlenme amacını ve bunların amacına uygun kullanılıp kullanılmadığını öğrenme,
  3. Yurt içinde veya yurt dışında kişisel verilerinizin aktarıldığı üçüncü kişileri öğrenme,
  4. Kişisel verilerinizin eksik veya yanlış işlenmiş olması hâlinde bunların düzeltilmesini isteme,
  5. KVK Kanunu’nun 7. maddesi kapsamında kişisel verilerinizin işlenmesini gerektiren sebeplerin ortadan kalkması hâlinde kişisel verilerinizin silinmesini, yok edilmesini ya da anonim hâle getirilmesini talep etme,
  6. (d) ve (e) bentleri uyarınca yapılan işlemlerin, kişisel verilerinizin aktarıldığı üçüncü kişilere bildirilmesini isteme,
  7. İşlenen kişisel verilerinizin münhasıran otomatik sistemler vasıtasıyla analiz edilmesi suretiyle aleyhinize bir sonucun doğmasına itiraz etme,
  8. Kişisel verilerinizin kanuna aykırı olarak işlenmesi sebebiyle zarara uğramanız hâlinde zararın giderilmesini talep etme.

Yukarıda yer alan haklarınızı KVK Kanunu ve 10.03.2018 tarihinde yayımlanan Veri Sorumlusuna Başvuru Usul ve Esasları Hakkında Tebliğ hükümlerine ve ilgili güncel mevzuata uygun olarak, www.ictas.com.tr adresinde yer alan başvuru formu kullanılarak;

  1. Merkez Mahallesi, Silahşör Caddesi, Hilton Otel , No: 42/1 , Şişli/İstanbul adresine ıslak imzalı dilekçe ile şahsen başvurularak veya bu adrese noter vasıtasıyla gönderilerek,
  2. Kayıtlı Elektronik Posta Yolu ile [email protected] şeklindeki adrese,
  3. Güvenli elektronik imza/mobil imza içerecek şekilde e-posta yoluyla [email protected] şeklindeki e-mail adresine mail ile iletilerek,

yapılabilecektir.

Aşağıda başvurularınızın ne şekilde tarafımıza ulaştırılacağına ilişkin başvuru kanalları özelinde bilgi verilmektedir.

Başvuru Yöntemi Başvurunun Yapılacağı Adres (adres değişikliği durumunda ticaret sicil gazetesinde yayınlı son adres dikkate alınmalıdır) Başvuru Gönderiminde Belirtilecek Bilgi
Şahsen Başvuru ( Başvuru Sahibinin bizzat gelerek kimliğini tevsik edici belge ile başvurması ) Merkez Mahallesi, Silahşör Caddesi, Hilton Otel , No: 42/1 , Şişli/İstanbul Zarfın üzerine “Kişisel Verilerin Korunması Kanunu Kapsamında Bilgi Talebi” yazılmalıdır.
Noter Vasıtasıyla Tebligat Merkez Mahallesi, Silahşör Caddesi, Hilton Otel , No: 42/1 , Şişli/İstanbul Tebligat zarfının üzerine “Kişisel Verilerin Korunması Kanunu Kapsamında Bilgi Talebi” yazılmalıdır.
Kayıtlı Elektronik Posta (KEP) Yoluyla [email protected] E- postanın konu kısmına “Kişisel Verilerin Korunması Kanunu Kapsamında Bilgi Talebi” yazılmalıdır.
Güvenli elektronik imza/mobil imza içerecek şekilde e-posta yoluyla [email protected] E- postanın konu kısmına “Kişisel Verilerin Korunması Kanunu Kapsamında Bilgi Talebi” yazılmalıdır.
İlgili kişinin kendisi dışında bir kişinin talepte bulunması için konuya ilişkin olarak ilgili kişi tarafından başvuruda bulunacak kişi adına düzenlenmiş noter tasdikli özel vekâletname bulunmalıdır.
Bu kapsamda usulüne uygun bir şekilde Şirketimize ileteceğiniz talepleriniz, en geç otuz gün içerisinde sonuçlandırılacaktır. Söz konusu taleplerinizin sonuçlandırılmasının ayrıca bir maliyeti gerektirmesi halinde, Şirketimiz tarafından başvuru sahibinden Kişisel Verileri Koruma Kurulu (“Kurul”) tarafından belirlenen tarifedeki ücret alınacaktır. Şirketimizce CD, flash bellek gibi bir kayıt ortamı üzerinden başvurunuza cevap verilmesi halinde ise kayıt ortamının maliyetini geçmeyecek şekilde belirlenen ücret talep edilebilecektir.

Şirketimiz, talep konusu kişisel verinin gerçek sahibi olup olmadığınızı tespit etmek adına tarafınızdan gerekli bilgi ve belgeleri talep edebilir ve başvurunuzda belirtilen hususları netleştirmek adına tarafınıza başvurunuz ile ilgili soru yöneltebilir.

Şirketimiz aşağıda yer alan hallerde başvurunuzu, gerekçesini açıklayarak reddedebilir:

  • Kişisel verilerinizin resmi istatistik ile anonim hâle getirilmek suretiyle araştırma, planlama ve istatistik gibi amaçlarla işlenmesi.
  • Kişisel verilerinizin millî savunmayı, millî güvenliği, kamu güvenliğini, kamu düzenini, ekonomik güvenliği, özel hayatın gizliliğini veya kişilik haklarını ihlal etmemek ya da suç teşkil etmemek kaydıyla, sanat, tarih, edebiyat veya bilimsel amaçlarla ya da ifade özgürlüğü kapsamında işlenmesi.
  • Kişisel verilerinizin millî savunmayı, millî güvenliği, kamu güvenliğini, kamu düzenini veya ekonomik güvenliği sağlamaya yönelik olarak kanunla görev ve yetki verilmiş kamu kurum ve kuruluşları tarafından yürütülen önleyici, koruyucu ve istihbari faaliyetler kapsamında işlenmesi.
  • Kişisel verilerinizin soruşturma, kovuşturma, yargılama veya infaz işlemlerine ilişkin olarak yargı makamları veya infaz mercileri tarafından işlenmesi.
  • Kişisel verilerinizin işlenmesinin suç işlenmesinin önlenmesi veya suç soruşturması için gerekli olması.
  • Tarafınızca alenileştirilmiş kişisel verilerinizin işlenmesi.
  • Kişisel verilerinizin işlenmesinin kanunun verdiği yetkiye dayanılarak görevli ve yetkili kamu kurum ve kuruluşları ile kamu kurumu niteliğindeki meslek kuruluşlarınca, denetleme veya düzenleme görevlerinin yürütülmesi ile disiplin soruşturma veya kovuşturması için gerekli olması.
  • Kişisel verilerinizin işlenmesinin bütçe, vergi ve mali konulara ilişkin olarak Devletin ekonomik ve mali çıkarlarının korunması için gerekli olması.
  • Talebinizin diğer kişilerin hak ve özgürlüklerini engelleme ihtimalinin olması.
  • Tarafınızca orantısız çaba gerektiren taleplerde bulunulmuş olması.
  • Talep ettiğiniz bilginin kamuya açık bir bilgi olması.

Şirketimiz talebinize ilişkin cevabını yazılı olarak veya elektronik ortamda tarafınıza bildirecektir. KVK Kanunu’nun 14. maddesi gereğince başvurunuzun reddedilmesi, Şirketimizce verilen cevabı yetersiz bulmanız veya başvurunuza süresi içerisinde cevap verilmemesi hâllerinde; Şirketimizin cevabını öğrendiğiniz tarihten ya da cevap vermememiz hâlinde cevap süremizin bitimi tarihinden itibaren 30 (otuz) ve herhâlde başvuru tarihinden itibaren 60 (altmış) gün içinde Kurul’a şikâyette bulunabilirsiniz.

EK-1: Kişisel Veri Kategorileri
Kimlik bilgisi Kimliği belirli veya belirlenebilir bir gerçek kişiye ait olduğu açık olan; kısmen veya tamamen otomatik şekilde veya veri kayıt sisteminin bir parçası olarak otomatik olmayan şekilde işlenen; Ehliyet, Nüfus Cüzdanı, İkametgâh, Pasaport, Avukatlık Kimliği, Evlilik Cüzdanı gibi dokümanlarda yer alan tüm bilgiler
İletişim bilgisi Kimliği belirli veya belirlenebilir bir gerçek kişiye ait olduğu açık olan; kısmen veya tamamen otomatik şekilde veya veri kayıt sisteminin bir parçası olarak otomatik olmayan şekilde işlenen; telefon numarası, adres, e-mail gibi bilgiler
Fiziksel mekân güvenlik bilgisi Kimliği belirli veya belirlenebilir bir gerçek kişiye ait olduğu açık olan ve veri kayıt sistemi içerisinde yer alan; fiziksel mekâna girişte, fiziksel mekanın içerisinde kalış sırasında alınan kayıtlar ve belgelere ilişkin kişisel veriler
İşlem güvenliği bilgisi Kimliği belirli veya belirlenebilir bir gerçek kişiye ait olduğu açık olan ve veri kayıt sistemi içerisinde yer alan; ticari faaliyetlerimizi yürütürken teknik, idari, hukuki ve ticari yükümlülüklerin gerçekleştirilmesinin temini amaçları için işlenen kişisel verileriniz
Risk yönetimi bilgisi Kimliği belirli veya belirlenebilir bir gerçek kişiye ait olduğu açık olan ve veri kayıt sistemi içerisinde yer alan; ticari, teknik ve idari risklerimizi yönetebilmemiz için bu alanlarda genel kabul görmüş hukuki, ticari teamül ve dürüstlük kuralına uygun olarak kullanılan yöntemler vasıtasıyla işlenilen kişisel veriler
Finansal bilgi Kimliği belirli veya belirlenebilir bir gerçek kişiye ait olduğu açık olan, kısmen veya tamamen otomatik şekilde veya veri kayıt sisteminin bir parçası olarak otomatik olmayan şekilde işlenen; ilgili kişinin her türlü finansal sonucu gösteren bilgi, belge ve kayıtlara ilişkin taşeron, tedarikçi yetkilisi veya çalışanının kişisel verileri
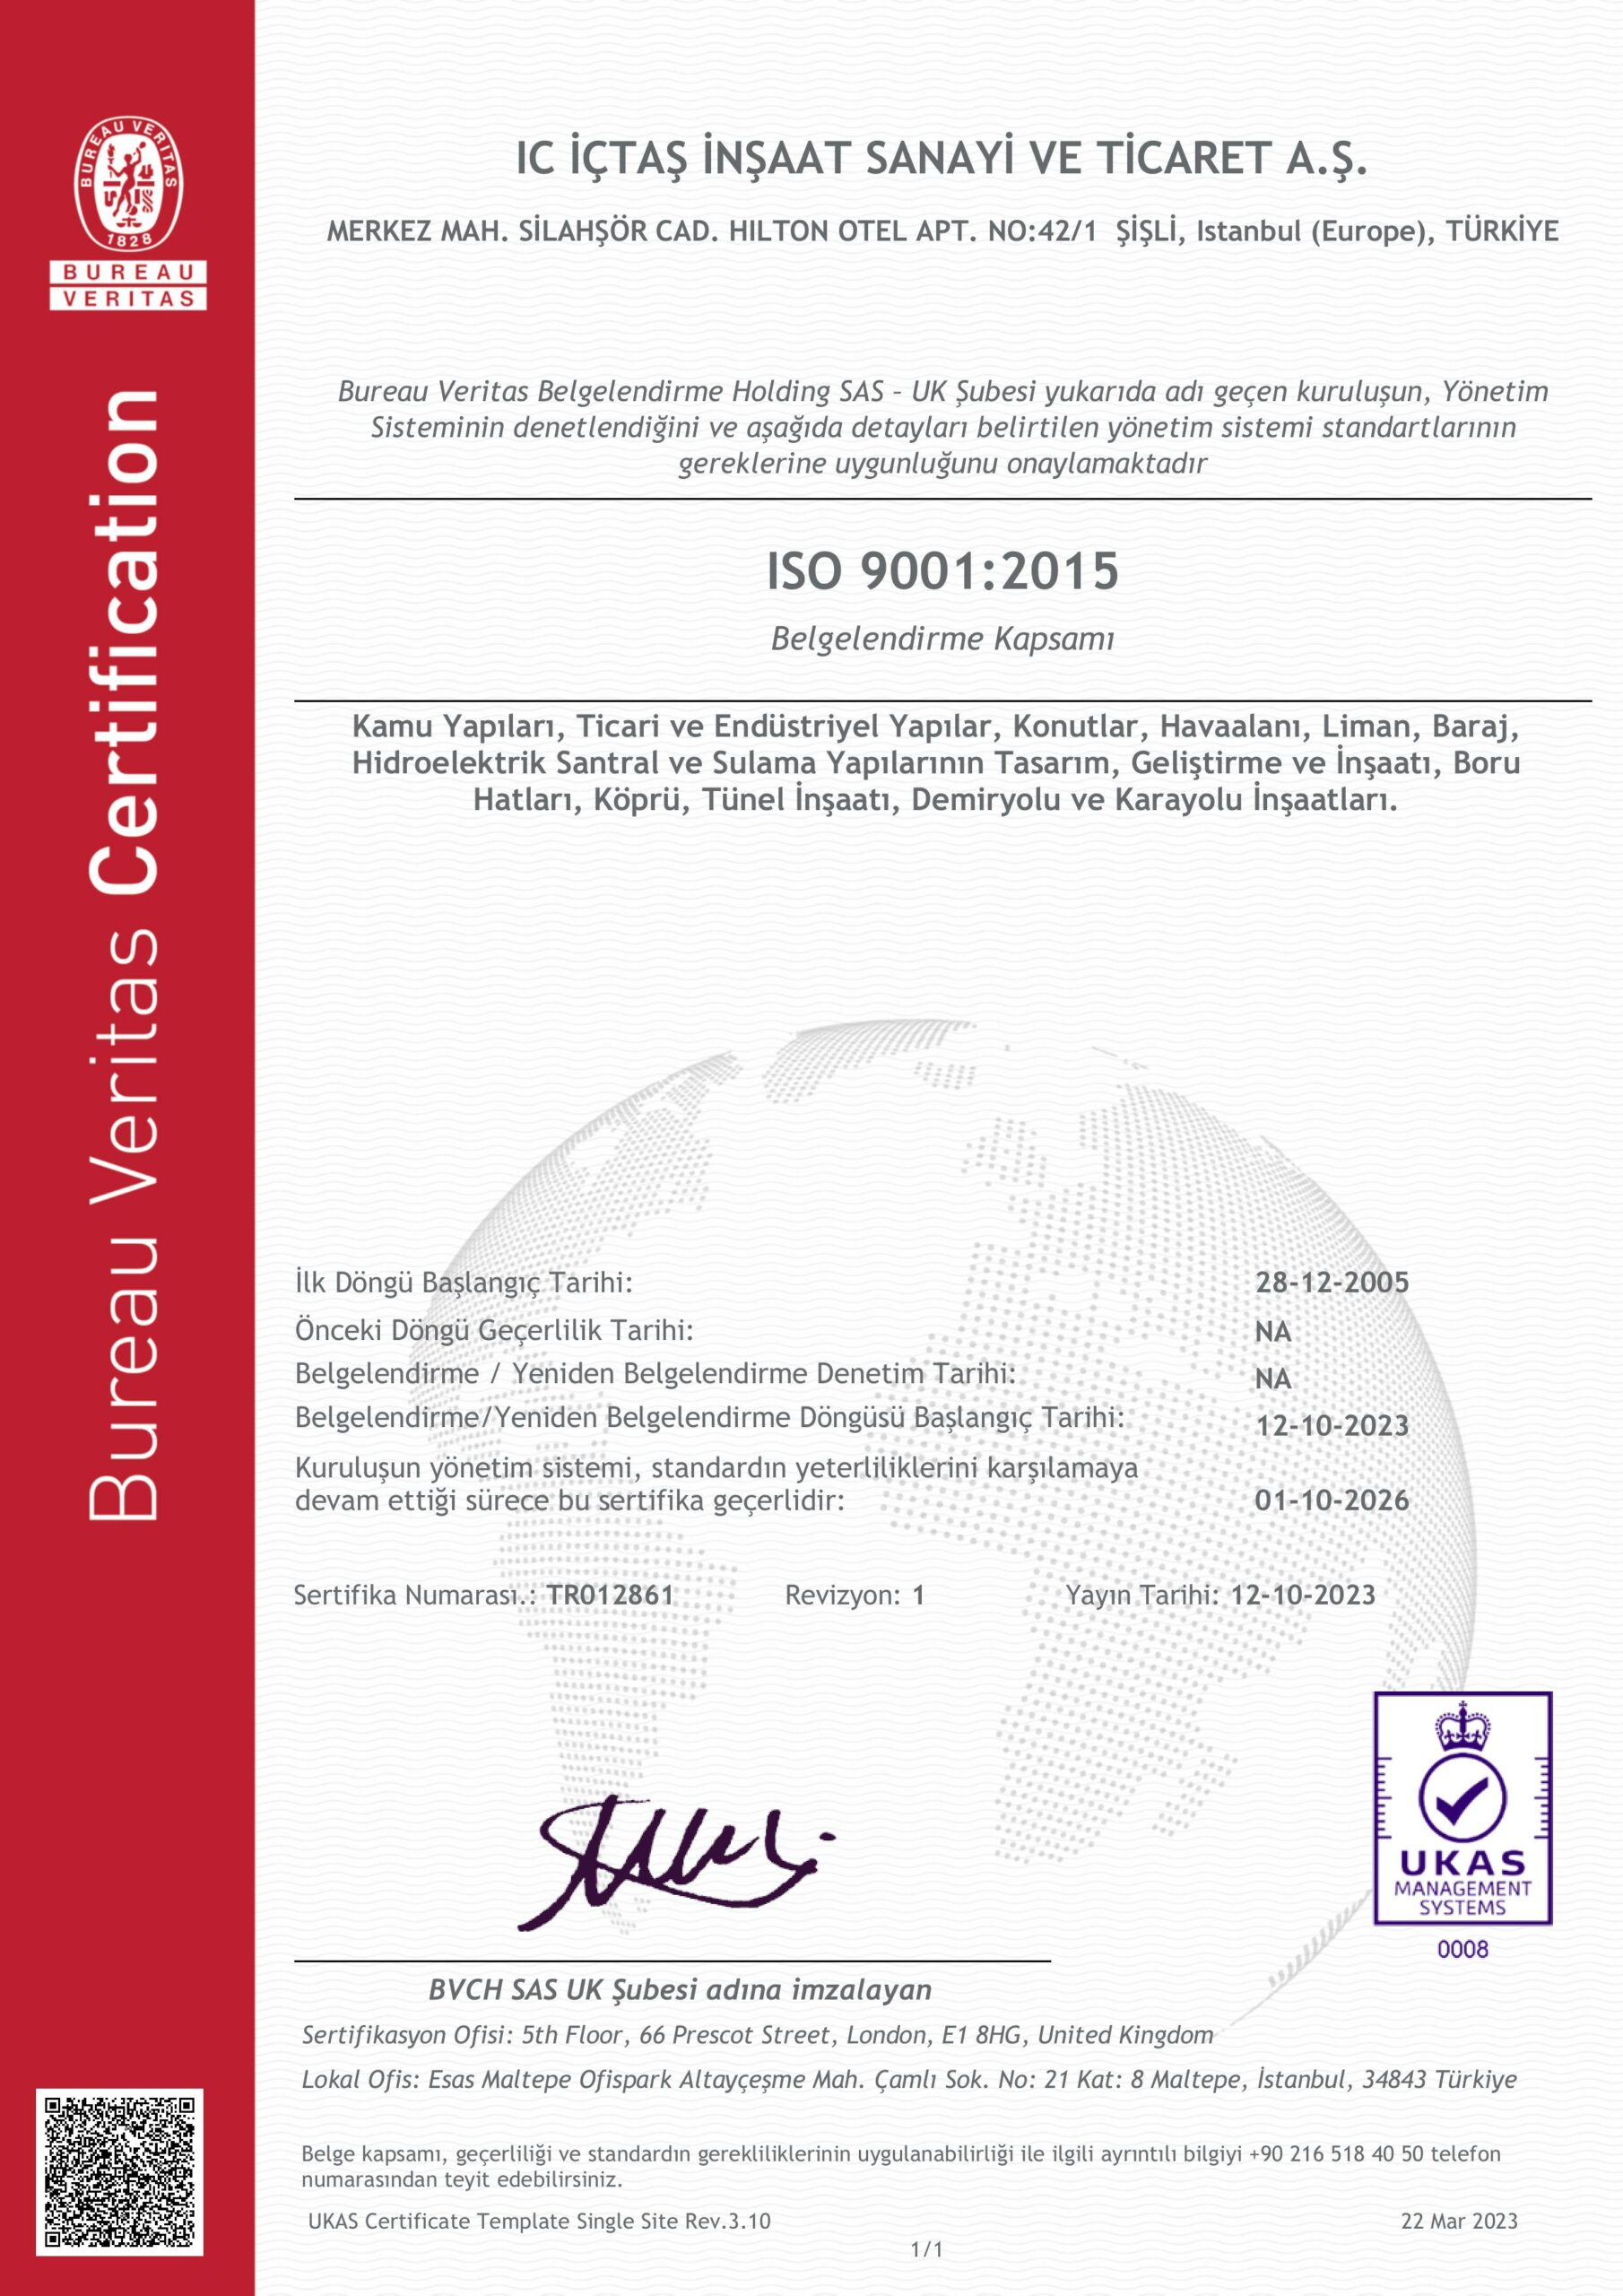
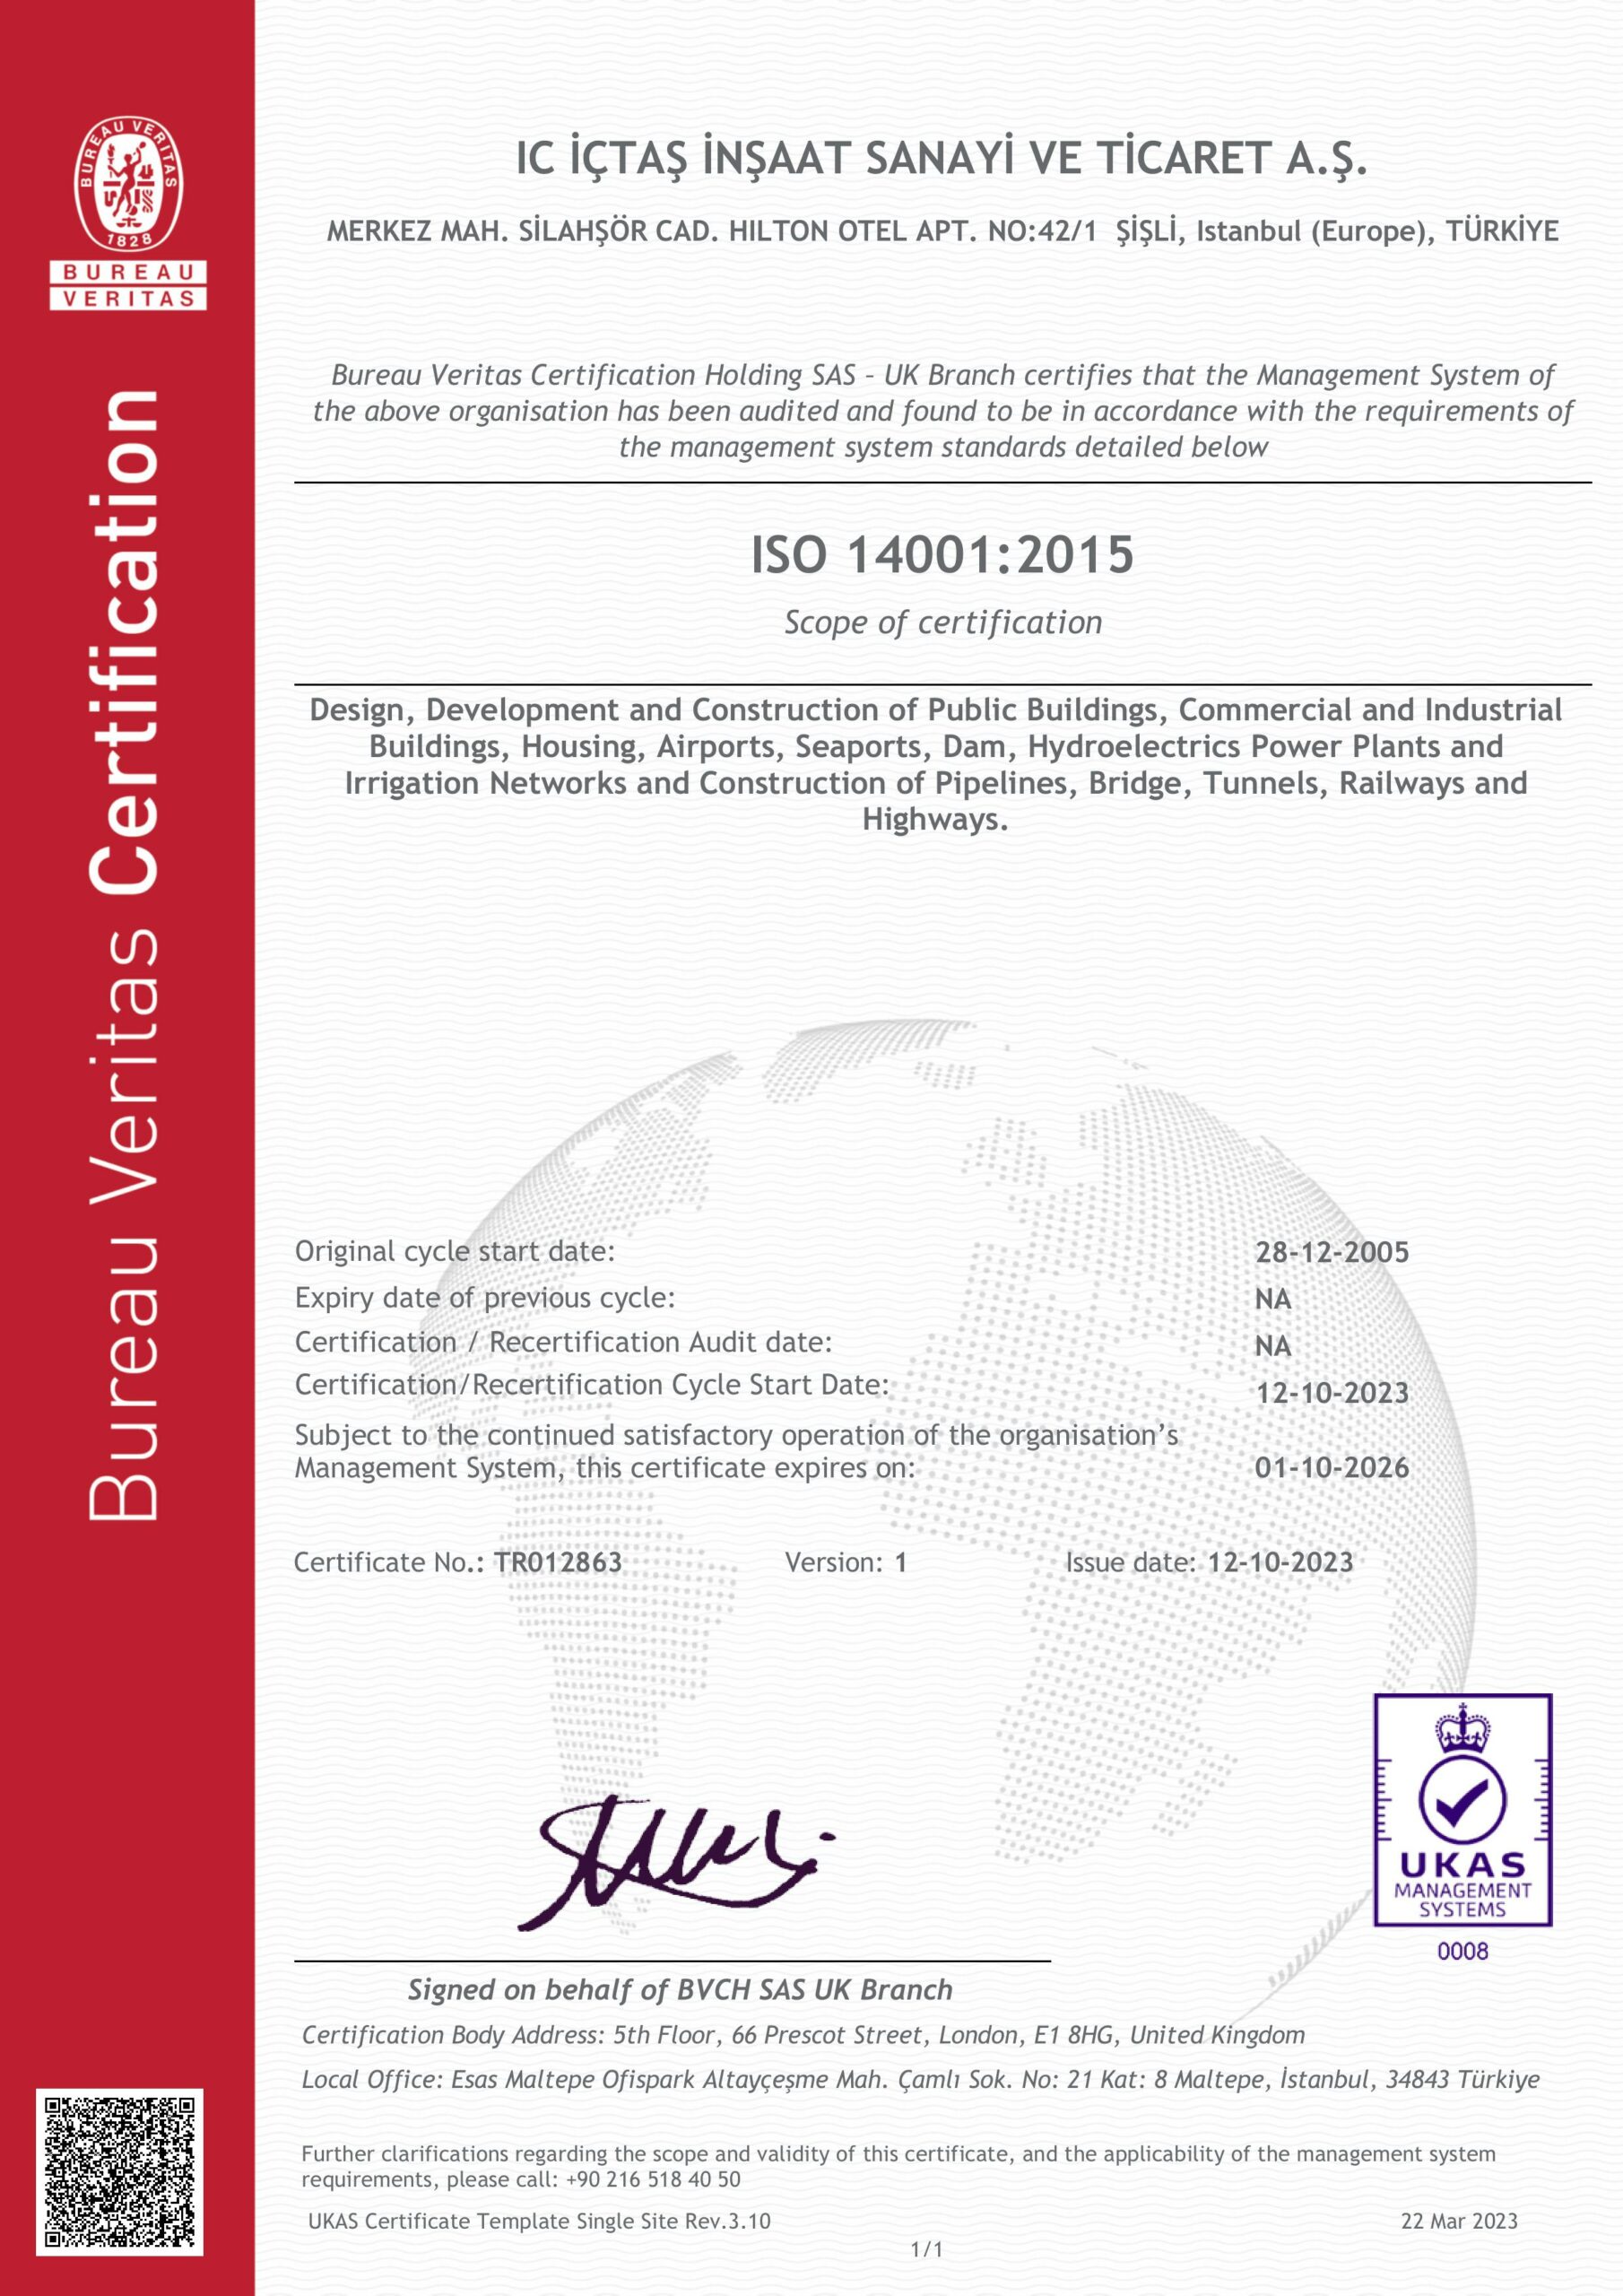
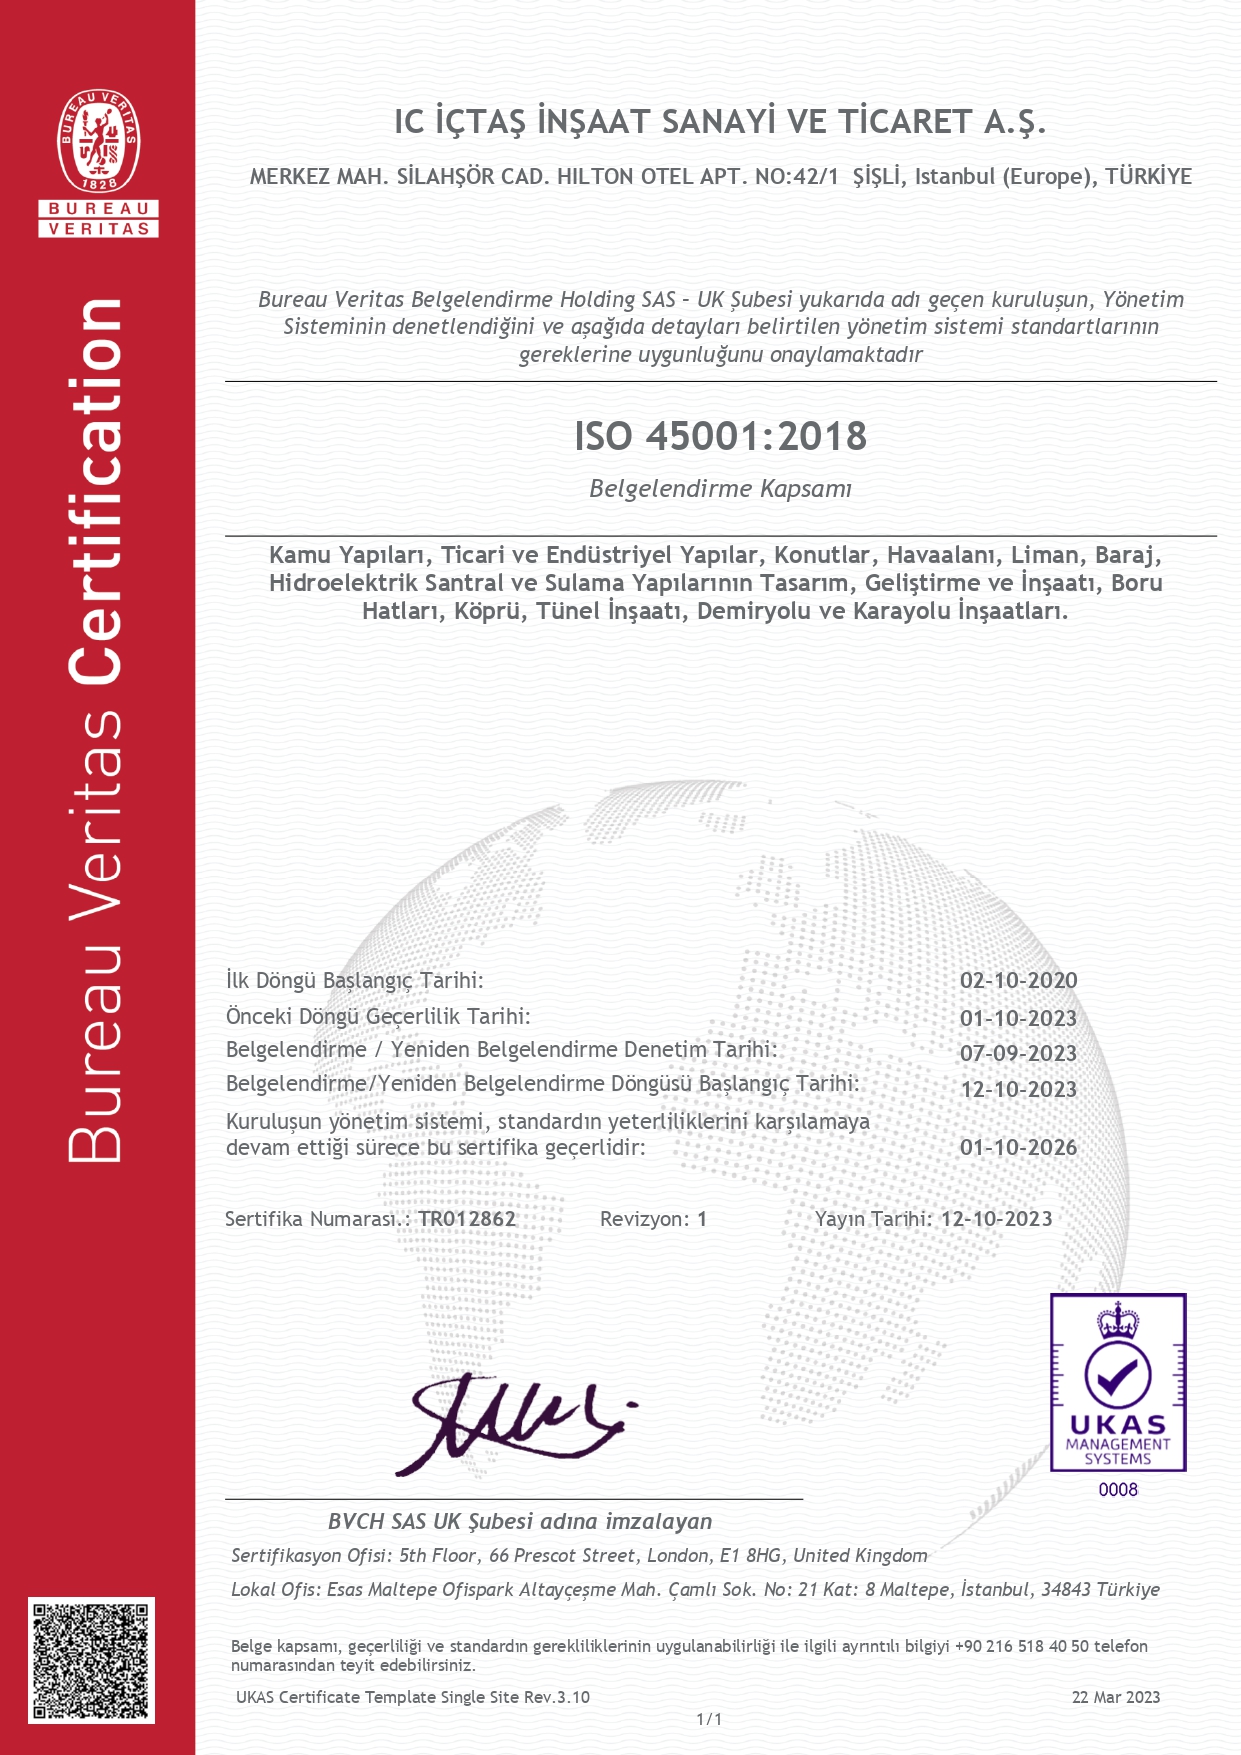
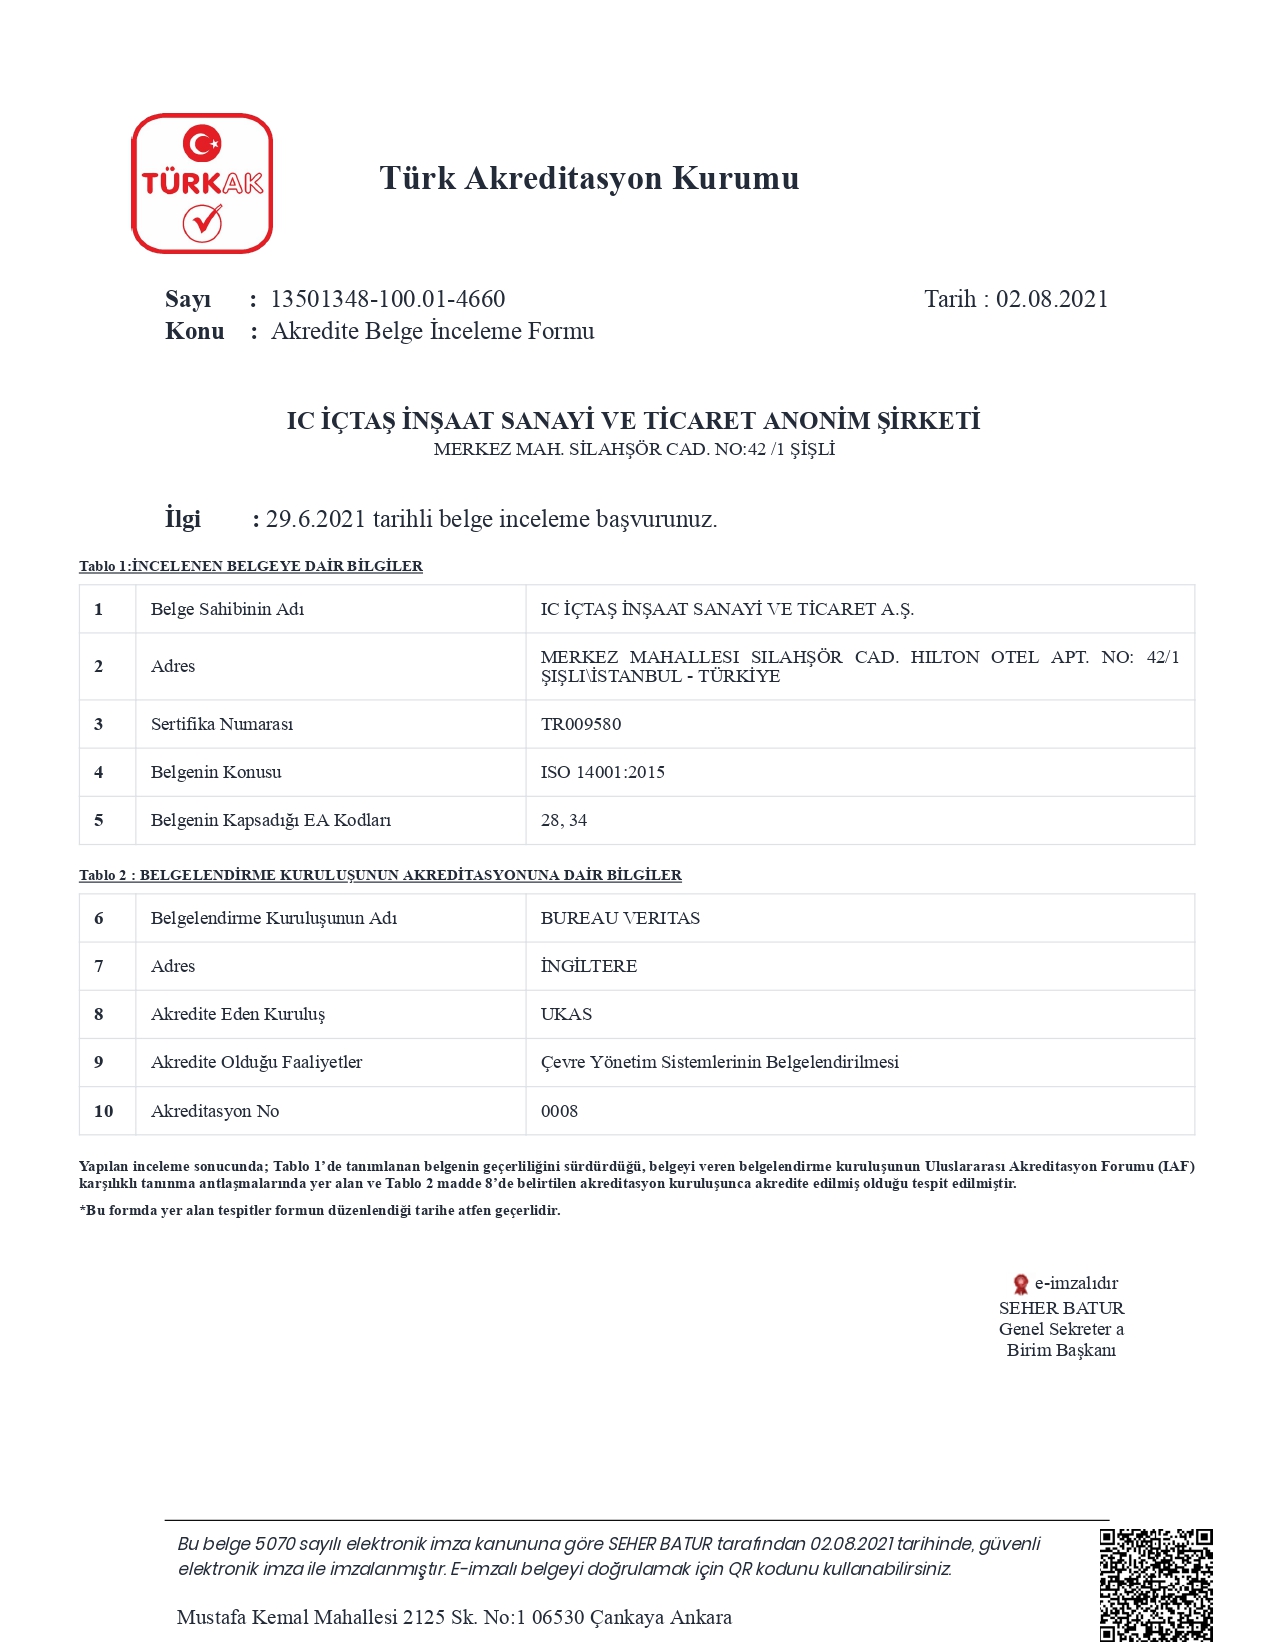
SERTİFİKALAR
IC İçtaş İnşaat | ISO 9001 Sertifikası
ISO 9001 Sertifikası
IC İçtaş İnşaat | ISO 14001 Sertifikası
ISO 14001 Sertifikası
IC İçtaş İnşaat | ISO 45001 Sertifikası
ISO 45001 Sertifikası
IC İçtaş İnşaat | TÜRKAK ISO 14001 Onay Belgesi
TÜRKAK ISO 14001 Onay Belgesi
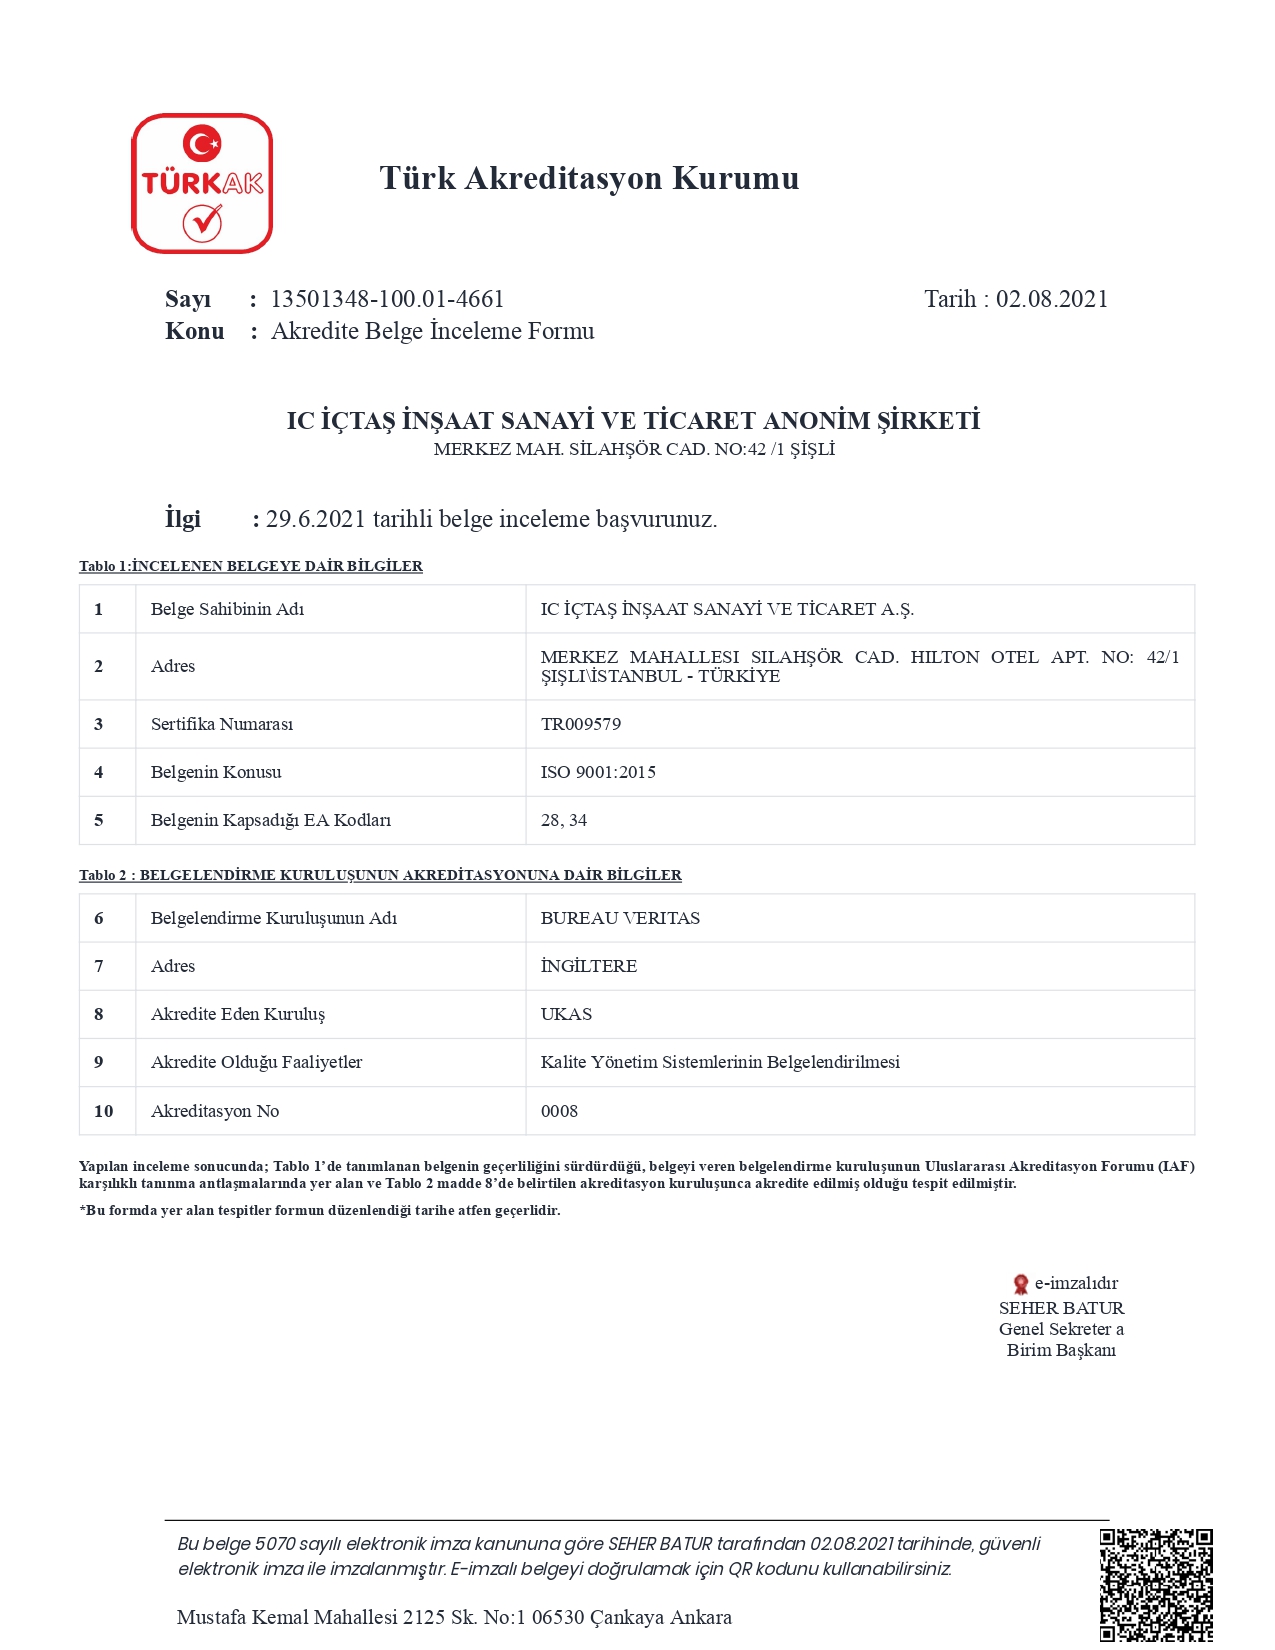
IC İçtaş İnşaat | TÜRKAK ISO 9001 Onay Belgesi
TÜRKAK ISO 9001 Onay Belgesi